A proposta de lei para transposição da directiva NIS2, que estabelece o regime jurídico da cibersegurança e transpõe a directiva 2022/255 do Parlamento Europeu e do Conselho de 14 de Dezembro, será objecto de consulta pública durante o mês de Novembro. O anúncio foi feito no final do último Conselho de Ministros.
O diploma expande significativamente o conjunto de entidades abrangidas, priorizando a generalização da prevenção dos riscos de cibersegurança e graduando a exigência regulatória em função da dimensão da entidade e da importância da sua actividade.
O diploma determina a criação de três instrumentos fundamentais:
- Estratégia Nacional de Segurança do Ciberespaço
- Plano Nacional de Resposta a Crises e Incidentes de Cibersegurança em grande escala
- Quando Nacional de Referência para a Cibersegurança
Depois disso, o diploma será remetido para o parlamento, após os trabalhos do Orçamento de Estado, que deverão terminar a 29 de Novembro.
A proposta de lei será submetida a consulta pública depois de uma reunião do conselho superior de segurança do ciberespaço durante o mês de Novembro.
Ao ser aprovada, esta nova directiva reforçará os poderes da ANACOM e CNCS.
E na União Europeia?
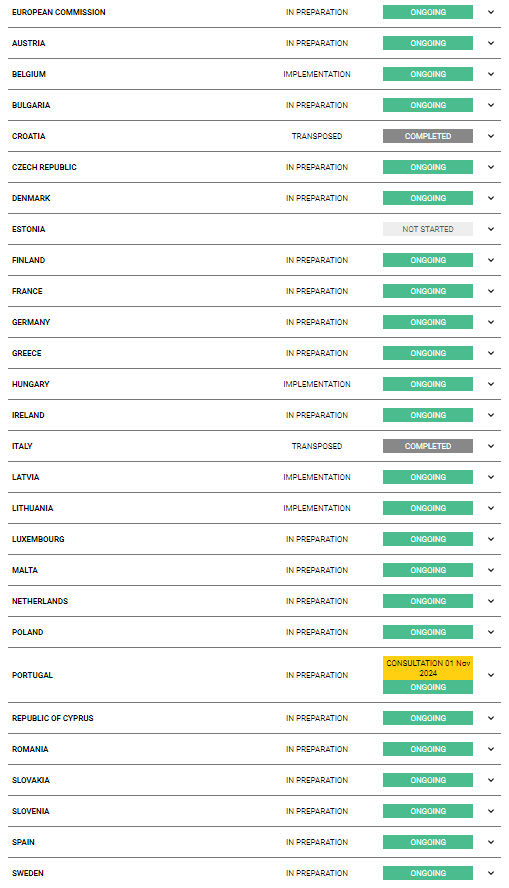
Portugal, a semelhança de muitos países da União Europeia, não cumpriu a data limite de transposição da NIS 2 para ordenamento jurídico nacional, cuja data limite era a 17 de Outubro.
Os Estados-Membros da UE deveriam ter transposto até 17 de Outubro de 2024 a Directiva relativa a medidas destinadas a garantir um elevado nível comum de cibersegurança na UE (NIS2). No entanto, a maioria dos Estados-Membros da UE não cumpriu o prazo de transposição. De acordo com a DNS Research Federation apenas a Croácia e a Itália transpuseram a directiva.
A NIS2 revogou e substituiu, em 18 de Outubro de 2024, a anterior Directiva NIS, tendo também revogado os artigos 40.º e 41.º do Código Europeu das Comunicações Electrónicas (CECE).
Em vários Estados-Membros, incluindo, por exemplo, a França, a Alemanha, os Países Baixos e a Suécia, os projectos de lei que transpõem a directiva ainda não foram adoptados.
Espanha ainda está a elaborar o regulamento de aplicação da Directiva NIS2. Ainda não foi elaborado qualquer projecto de texto, mas foi realizada uma consulta pública para recolher os pontos de vista das partes interessadas em Setembro de 2023. Em 2 de Julho de 2024, foi realizada uma sessão para debater as Directivas SRI 2 e RCE (entidades críticas), uma actualização do quadro europeu de cibersegurança e incertezas quanto ao possível atraso na transposição em Espanha.
Se um Estado-Membro não transpuser a legislação da UE dentro do prazo, a Comissão Europeia pode dar início a um processo por infracção e, em última instância, remeter o Estado-Membro para o Tribunal de Justiça da UE (TJUE).
A Diretiva NIS2 impõe requisitos básicos de gestão do risco de cibersegurança e obrigações de comunicação de incidentes às entidades que operam em sectores críticos da UE (por exemplo, energia, telecomunicações, computação em nuvem).
Além disso, certas entidades digitais, por exemplo, fornecedores de serviços de computação em nuvem, centros de dados, fornecedores de serviços geridos de segurança (MSSP), estão sujeitas a obrigações de segurança harmonizadas a nível da UE ao abrigo de um regulamento de execução da Comissão. Este último especifica as medidas de gestão dos riscos de cibersegurança que estas entidades são obrigadas a adoptar; e os casos em que um incidente deve ser considerado significativo e notificado à autoridade nacional competente.
Um projecto de regulamento de execução esteve aberto a comentários até 25 de Julho de 2024. Na sequência da consulta, o texto final do regulamento introduziu algumas alterações em relação ao projecto, em especial no que se refere aos limiares para a comunicação de incidentes.
A Directiva SRI2 exige que apenas os incidentes significativos sejam notificados às autoridades nacionais competentes na sequência de um processo em várias etapas. A notificação inicial deve ser efectuada no prazo de 24 horas, seguida de uma segunda notificação no prazo de 72 horas após o conhecimento de um incidente significativo. Um relatório final com informações adicionais