
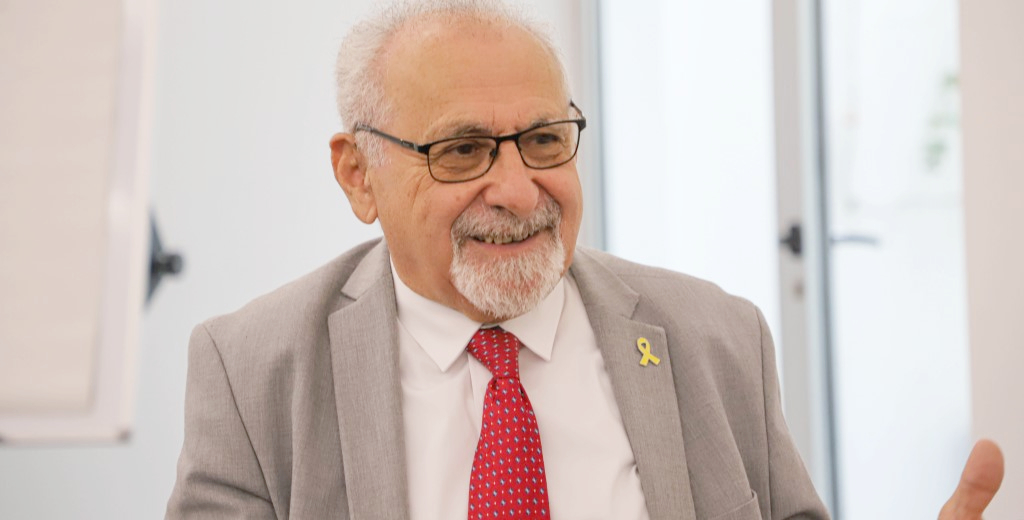
Daniel Ehrenreich é um especialista na área da cibersegurança com mais de 45 anos de experiência. Defende que o factor “pessoas” é o mais crítico em matéria de segurança. “É a vulnerabilidade mais crítica em todas as organizações”, disse, numa entrevista à Security Magazine, durante a sua passagem por Portugal. O especialista acredita que sempre que as organizações ou as pessoas querem mais comodidade, abdicam da sua segurança. Por fim, destaca que o foco futuro passa por colocar as questões da cibersegurança como pontos essenciais no planeamento da continuidade de negócio.
Com uma longa carreira profissional, como resume estes anos e como é que a cibersegurança apareceu na sua vida?
Daniel Ehrenreich – Tenho uma curta experiência de cerca de 45 anos (risos) no domínio da electrónica e computadores e dos sistemas de comunicação e controlo. O início da minha carreira aconteceu em meados dos anos 70, quando terminei a universidade. Na verdade, já estava envolvido há 10 anos com a área. Inicialmente, fui engenheiro de desenvolvimento de produtos, computadores e tecnologias e, mais tarde, tornei-me um perito na matéria nos EUA para apoiar uma empresa tecnológica israelita a servir o produto durante cinco anos. Depois juntei-me à Motorola. Comecei a trabalhar com o sistema de controlo industrial. Foi por volta de 1990 que comecei a trabalhar com sistemas de controlo industrial, e fi-lo sobretudo até 2010. Durante cerca de 20 anos viajei por todo o mundo, conheci muitas pessoas e apaixonei-me pelos sistemas de controlo industrial.
Em 2010, ocorreu um grande evento a nível mundial, o Stuxnet, o ataque às instalações nucleares iranianas. Nessa altura, a maioria das pessoas, organizações, fornecedores e utilizadores finais, começaram a preocupar-se com a cibersegurança. Foi nessa altura que me mudei para a Siemens. A Siemens estava de alguma forma envolvida, porque o produto da Siemens estava nas instalações, e haveria formação a ministrar e assim por diante. Depois disso, desenvolvi os meus conhecimentos. Tornei-me consultor e formador, e organizei a minha própria conferência sobre cibersegurança industrial em Israel.
Tornou-se numa paixão?
Sim, gosto mesmo muito e acredito que a formação das pessoas é o maior retorno do investimento que qualquer organização pode fazer.
Os ciberataques podem acontecer em todo o lado e a qualquer momento. Que medidas devemos tomar?
Temos de proteger as nossas instalações. Costumo dizer que através do conhecimento das pessoas estamos a proteger as organizações, – e também através das tecnologias.
O investimento nas tecnologias aparece depois das pessoas?
Para muitas pessoas a tecnologia é a primeira em que as empresas têm de investir porque é sempre cara. No entanto, também acaba por se desinvestir nela. As administrações não percebem porque necessitam de gastar dinheiro em tecnologia de forma continua. Por isso, em muitos casos, esses investimentos não acontecem com tanta frequência. As organizações de TI estão a actualizar as suas tecnologias de três em três ou de cinco em cinco anos. Já as organizações industriais estão a actualizar a tecnologia de 20 em 20 anos ou mais. Isto cria fraquezas e problemas de segurança.
Nas suas intervenções defende frequentemente que não deve existir uma convergência entre IT e OT e que deveremos olhar para as duas áreas em separado. O que justifica essa estratégia?
Não sou o único a lutar por essa ideia nesta área. IT e OT são sistemas completamente diferentes. A IT é protegida pela confidencialidade, integridade e disponibilidade, CIA (do inglês). As tecnologias OT são protegidas principalmente pela segurança, fiabilidade e desempenho (SRP).
As pessoas de IT e OT podem utilizar tecnologias semelhantes, mas estas não devem ser construídas como convergentes. O termo convergência de IT é um grande problema em todo o mundo, porque as pessoas já o adoptaram.
Inclusive, os fornecedores transmitem essa ideia frequentemente…
Exacto. Nesse sentido, criei uma definição que gosto de ensinar às pessoas: as IT e os OT devem ser concebidos e implementados separadamente. E quando trabalham em conjunto podem ser protegidos e ligados para fins específicos. O que significa que, por exemplo, um determinado gestor quer ver os dados do planeta e o técnico quer fazer manutenção remota, pelo que a conectividade pode ser assegurada, mas os sistemas nunca devem ser construídos como convergentes.
Ligados por um SOC?
Temos a camada da cibersegurança, que inclui os sistemas de gestão de eventos de segurança da informação separados para IT e para o OT. Os dados podem encontrar-se no SOC mas não convergir.
O SOC é uma sala onde temos analistas de nível um, dois e três, dependendo da sua especialização. Todas estas pessoas entendem o que é um risco ou uma ameaça. Por isso, dizem que, dessa zona, vem uma ameaça instantânea, de nível dois ou três, e é apenas isso que entendem. As pessoas do SOC não entendem os parâmetros físicos, ou seja, não sabem o que é a água, a temperatura ou a pressão de uma fábrica. E, no entanto, estão na sala onde se recebe informação de muitas direcções, de muitas fábricas de uma organização específica ou de várias organizações, dos meios de comunicação social e de certas organizações a nível mundial. Assim, as pessoas do SOC podem decidir qual é o tipo de incidente, podendo, em alguns casos, tomar medidas para impedir um incidente na zona de TI. Podem fazê-lo se tomarem uma decisão, mas nunca podem fazer essa actividade na zona OT, porque esta zona não permite acções conduzidas remotamente. O SOC é uma metodologia de detecção e análise de incidentes cibernéticos para as organizações.
No domínio da OT considera que precisamos de mais profissionais nestas áreas?
Em primeiro lugar, a triste realidade é que a maioria das pessoas são utilizadores de TI e especialistas em cibersegurança na área das tecnologias de informação e comunicação, sendo o número de especialistas do OT significativamente menor. É importante dizer que para as duas áreas não podem ser as mesmas pessoas a desempenhar funções, ou seja, necessitamos de especialistas em TI e especialistas em OT, porque estas tecnologias são diferentes. A estrutura é diferente, e tem de ser feita por pessoas diferentes.
Não podemos ter um one man show?
Muitas organizações estão a cometer esse erro. Por falta de orçamento e de disponibilidade de pessoas, colocam o pessoal de TI a tratar também da zona OT. É um erro. Podem tomar medidas incorrectas ou até mesmo criar riscos devido a esse tipo de comportamento.
Estamos nesta situação porquê?
Estamos nesta situação porque o número de ataques dirigidos a OT é significativamente menor do que o número de ataques dirigidos a TI. Os ataques dirigidos às TI são normalmente de ransomware ou de negação de serviço.
No OT o que acontece de diferente?
Chamo-lhe ataque dirigido OT. Este pode ser um ataque gerado internamente, ou seja, alguém entra nas instalações e insere num computador um malware ou uma USB que insere efectivamente o malware na organização, como aconteceu com o Stuxnet. Também pode ser um ataque gerado externamente, ou seja, quando é atacado o sistema informático, penetrando no sistema informático, sendo que o atacante pode estar na zona informática durante um período de 180 a 250 dias sem ser descoberto e aproveitar para construir a sua posição, escolher o malware de ataque, conseguir emails e atingir o nível de administrador. Finalmente, pode quebrar a separação entre a TI e penetrar na OT. O número destes ataques é pequeno.
Porque considera que o número é pequeno?
Porque, tipicamente, todos os ataques ao OT não são motivados por dinheiro e, sim, pela vontade das organizações e países hostis de causar danos. O Stuxnet não foi feito por dinheiro. As pessoas ganharam um bom dinheiro, mas não foi o dinheiro que as moveu. Os ataques à Ucrânia, à Arábia Saudita ou à companhia de água dos EUA não foram feitos por dinheiro.
Que possibilidades de ataque existem?
Há quatro possibilidades de ataque. Gosto de números pequenos porque as pessoas conseguem absorver melhor essa informação (risos).
A possibilidade número um contempla um ataque apenas às TI. Se o departamento de recursos humanos for atacado, os funcionários não receberão o salário no dia, talvez o recebam uma semana mais tarde, por exemplo.
A segunda possibilidade é novamente um ataque informático, mas com um impacto indireto na OT. O que significa que se alguém fizer um ataque ao nível do departamento de compras, por exemplo, e este não comprar matéria-prima para a fábrica, de certeza que dois dias depois, a fábrica vai parar.
A terceira possibilidade é o ataque direcionado à OT, que passa pelo IT, como o que aconteceu na Ucrânia, em 2015. A quarta possibilidade foi o que aconteceu com o Stuxnet, ou seja, um ataque gerado internamente e directamente à OT.
Considerando a situação actual no mundo e os enormes ataques cibernéticos comunicados, que recomendações deixa para as empresas públicas e privadas para protegerem as suas infra-estruturas críticas?
Penso que o mais correcto é chamar-lhe operações físicas. Há algumas formas de a organização, privada ou pública, poder proteger-se. Em primeiro lugar deve ter uma ideia de quem a poderá atacar e aqui podemos ter quatro possibilidades.
Primeira possibilidade: um hacktivista, ou seja, alguém com pouca motivação e conhecimento, que apenas quer fazer determinado ataque por diversão. Na maioria destes casos, não existem danos para a organização.
Segunda possibilidade: um atacante com pouco conhecimento e motivação, mas com vontade de atacar essa organização específica. Nesta situação, o risco da organização aumenta. O atacante já não quer roubar uma bicicleta aleatória, mas a bicicleta de determinada pessoa.
Terceira possibilidade: o ataque é realizado por uma determinada organização criminosa, que investe dinheiro e recursos e tem pessoas e conhecimentos.
Quarta possibilidade: ataque realizado por países hostis que querem atacar uma central eléctrica ou nuclear, por exemplo, e que, para tal, contam com pessoas mais experientes. Não se preocupam com o dinheiro e fazem-no porque é importante para esse país hostis.
Conhecido os riscos, qual a abordagem a adoptar?
As organizações terão de traçar a matriz sobre o que vão fazer, estando conscientes de que não podem fazer tudo. Não se pode proteger tudo com o mesmo nível de recursos e atenção. Por isso, as organizações têm de medir o impacto de determinada acção. Se as organizações compreenderem a probabilidade do quem as pode atacar e compreenderem o impacto dessas acções podem calcular o risco.
Normalmente, as organizações devem ser protegidas por quatro acções. A acção número um está assente na segurança física. Se sairmos de casa, trancamos a porta, certo? Se não trancarmos a porta tudo pode acontecer. Então, a segurança física é uma condição primordial. A segunda medida passa pela segmentação da rede. Numa casa existe um corredor, uma porta para a sala e uma fechadura. É claro que alguém pode abrir a porta, mas existindo essa segmentação, não será tão fácil.
A terceira acção assenta na avaliação das vulnerabilidades. Por fim, a quarta acção passa pela formação das pessoas. A formação tem o maior retorno do investimento comparativamente com qualquer outro tipo de acção.
Estas são as quatro principais acções, no entanto, pode tomar medidas adicionais.
Quanto custa essa formação para uma organização?
Provavelmente, menos do que o café que está a comprar para os seus colaboradores ao longo do ano todo. A formação não é cara comparativamente com aquilo que se pode alcançar.
Mesmo com essas medidas, os incidentes podem acontecer…
Sim, podem. É como ter um carro. Fazemos o seguro e a manutenção, conduzimos com cuidado e trocamos os pneus. Mesmo assim, podemos ter um incidente. Porém, sabemos que fizemos o nosso melhor. Tratámos de tudo o que podíamos tratar. É assim que devemos pensar nas organizações. É impossível dizermos que um incidente nunca irá acontecer. Um incidente pode sempre acontecer. Além disso, não há balas de prata.
Face há actual situação, quais são as principais ameaças cibernéticas que Israel enfrenta actualmente e como é que o país adaptou a sua defesa de segurança cibernética para se proteger contra os cenários do mundo cibernético?
Em primeiro lugar, o país está em boa forma. Temos uma direcção cibernética que orienta as grandes empresas. As empresas mais pequenas estão a copiar o que estão a fazer. É bom para elas, é bom para o país. Penso que a consciencialização já está no nível certo.
No entanto, quero constatar uma coisa triste, – a qual é transversal em todo o mundo. Se pensarmos nos incidentes bem-sucedidos, devemos fazer uma pergunta: porque é que o atacante foi bem-sucedido e foi relativamente fácil fazer determinada acção? Chegaremos à triste conclusão de que tal aconteceu devido à negligência das pessoas.
As pessoas continuam no centro da equação?
O factor “pessoas” é o mais crítico. É a vulnerabilidade mais crítica em todas as organizações.
Se um gerente quer receber no telemóvel, de cinco em cinco minutos, o número de copos de vinho que a fábrica produziu, cria uma comunicação entre a fábrica e o seu telemóvel. A fábrica acaba por ficar provavelmente mais exposta à comunicação externa e o nível de risco da organização aumenta. Será que esse gerente necessita dessa informação de cinco em cinco minutos no seu telemóvel?
Sempre que uma organização quer comodidade, abdica da sua segurança. Em casa, temos portas em todas as divisões. Podemos removê-las e circular mais facilmente e de forma conveniente entre divisões, mas queremos privacidade. Será que estamos dispostos a ter o incómodo de abrir e fechar as portas para termos privacidade? Sempre que quisermos mais segurança e protecção teremos de abdicar da nossa comodidade.
Os ataques acontecem porque algumas organizações continuam a ser negligentes. Falámos de convergência e da exposição das redes, mas este continua a ser o problema.
Temos muitas pessoas talentosas a trabalhar em muitas organizações. No entanto, elas podem tentar falar com um grande gestor sobre a importância do investimento em tecnologia de segurança cibernética. O que irá acontecer? Esse gestor não irá perceber o que estão a dizer-lhe. Em segundo lugar, vai sentir-se estúpido porque não percebe o que está a ser falado. E, finalmente, vai concordar com o investimento e adiá-lo para o ano seguinte. É dessa forma que as pessoas encaram a questão. É assim que as pessoas olham para o assunto.
Qual é a sua recomendação?
Tenho uma boa recomendação. Devemos mudar a terminologia, ou seja, em vez de falarmos de risco de cibersegurança devemos falar sobre continuidade de negócio.
Se perguntarem ao director da empresa de electricidade, o que acontecerá se determinada parte de Lisboa ficar sem electricidade? Ele dirá, em primeiro lugar, que a empresa terá um prejuízo de alguns milhões de euros por dia. Em segundo lugar, dirá que os meios de comunicação social escreverão artigos negativos sobre a organização. Em terceiro, dirá que talvez perca o seu emprego.
É mais fácil para as pessoas compreenderem a importância desta temática quando falamos sobre continuidade de negócio.
Nos seus mais de 45 anos, o que o surpreendeu mais neste percurso?
O que mais me surpreende é que sempre que alguma coisa acontece aprendo que as pessoas podiam estar mais bem preparadas. Costumamos falar do triangulo do Planeamento da Continuidade de Negócio, Resposta a Incidentes e Recuperação.
As empresas precisam investir no Planeamento da Continuidade de Negócio – não é um trabalho a tempo inteiro, mas que requer cerca de 5 a 10% do tempo. Devem também apostar na área de Resposta a Incidentes, ou seja, fazer investigação, perceber o que aconteceu, como aconteceu e porque aconteceu e responder de forma rápida. E, por fim, devem investir na Recuperação.
Se as organizações tiverem uma equipa bem preparada conseguem responder rápido e, efectivamente, recuperar rapidamente. As pessoas precisam saber o que fazer num minuto e não em três horas. Têm de estar preparadas. As organizações precisam de pensar nisso. O que me surpreende é que, na maioria dos incidentes, o factor humano está lá.
Daniel Ehrenreich, B.Sc. Engineering, MBA, CISSP, ISO27001 Auditor Líder, SCCE – Secure Communications and Control Experts. Daniel traz mais de 29 anos de experiência com SCADA e ICS, para energia eléctrica, água, petróleo e gás. Desde 2010 que combina a sua actividade de engenharia com cibersegurança e tem consultado e ministrado sessões de formação em todo o mundo. Anteriormente, ocupou cargos seniores para empresas como Waterfall Security, Siemens e Motorola Solutions, lidando com defesa cibernética para operações industriais.