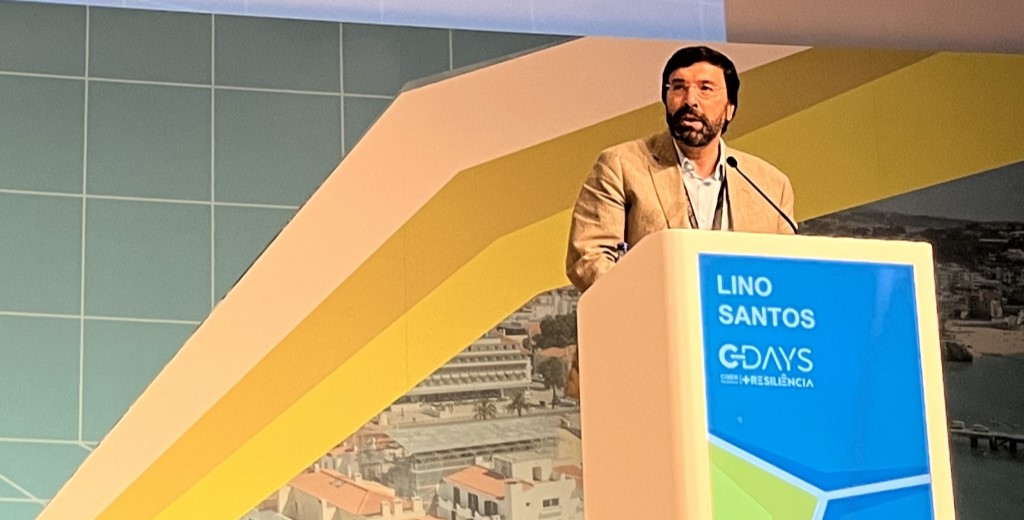
Arrancou hoje a 11ª edição da CDays, conferência anual de cibersegurança, organizada pelo Centro Nacional de Cibersegurança (CNCS) em conjunto com o Centro Nacional de Coordenação, parceria com a Universidade do Porto e apoio da Câmara Municipal de Cascais. O evento decorre até quinta-feira no Centro de Congressos do Estoril. A Security Magazine é media partner do evento desde 2019.
Durante a sessão de abertura, Lino Santos, coordenador do CNCS, contextualizou o momento actual. “Segundo dados do Eurostat, 38% das empresas em Portugal têm uma intensidade digital alta ou muito alto, sendo a média da UE de 24%. Este é um dado excelente para a nossa economia e um sinal extremamente positivo”, disse. No entanto, destacou que “temos um grupo considerável de empresas com grau de exposição a riscos digitais e os clientes dessas empresas, cidadãos incluídos, podem sofrer consequências de um evento adverso na infra-estrutura digital das primeiras. Um exemplo dessa cadeia de consequências é o apagão ocorrido no passado mês de Abril”.
Num outro plano, disse, “o contexto geopolítico tem vindo a degradar-se dia para dia e o ciberespaço configura um espaço de conflito usado ou de provável uso por actores assimétricos. A actual tendência de isolacionismo, em detrimento do multilateralismo de alguns dos nossos parceiros, não é benéfica para o combate de um fenómeno de natureza transnacional – o qual precisa de uma abordagem global”.
Além disso, referiu, “ o cibercrime não tem dado tréguas; o volume de fraude por via digital mantém-se em níveis elevados; o ransomware, depois de uma queda em 2024, voltou a fazer várias vítimas em Portugal nos primeiros seis meses de 2025”. Simultaneamente, destacou o crescimento do uso da IA “como facilitadora de notícias falsas, descoberta de novas vulnerabilidades em sistemas informáticas, da automação das várias fases que configuram um ciberataque. Assistimos à proliferação dessas notícias nesse novo complexo comunicacional, que vulgarmente designamos de redes sociais. Tudo isto com consequências de curto e médio prazo para a nossa sociedade, Estado de direito e regime democrático”.
No que toca às tecnologias emergentes, destacou que “não sabemos quando, mas sabemos de antemão que a existência do primeiro computador quântico resulta da imediata falência dos actuais padrões de criptografia, nos quais assenta toda a nossa confiança em sistemas e serviços digitais. Precisamos preparar-nos para esse momento mesmo não sabendo quando vai acontecer”.
Por fim, referiu a falta de recursos humanos e de literacia para responder a todos estes desafios. “Todos estes factores colocam-nos desafios – para o estado, instituições, empresas e cidadãos. Estes e outros factores definem a vulnerabilidade digital da nossa sociedade (…)”. E, por isso, diz, “a cibersegurança não é a segurança da informação nem parte da segurança da informação. Aquilo que queremos proteger não é informação. O que queremos proteger é a sociedade e o nosso regime democrático. A cibersegurança existe para corrigir esta vulnerabilidade societal e tornar a sociedade mais resiliente”.
“Temos de garantir o princípio da proporcionalidade”
Sobre a implementação da nova NIS2 destacou que esta “é um forte contributo para a redução da vulnerabilidade. Esta implementação apresenta alguns desafios mas, principalmente, um conjunto de oportunidade para autoridades, empresas, entidades da administração pública e empresas inovadoras e prestadoras de serviços”.
Teremos um único regime jurídico para PMEs e grandes empresas, entidades com grande exposição digital e menor exposição. Face a essa realidade, disse, ““temos de garantir o principio da proporcionalidade na implementação da NIS 2 e adequar a exigência ao nível de risco de cada uma destas entidades, promovendo uma eficiente gestão de recursos”.
Lino Santos apontou a importância da simplificação by design, aproveitando processos já existentes. “As grandes empresas já fazem gestão de risco e activos. Não iremos trazer nada de novo para as grandes empresas. Mas podemos proporcionar ferramentas para as que nunca fizeram gestão de riscos, activos ou implementaram um referencial. Numa lógica de simplificação by design conseguimos reduzir custos de contexto para a nossa economia”.
O coordenador destacou a necessidade de criação de sinergias entre entidades competentes, “de forma a evitar que qualquer entidade tenha de enviar a mesma informação a várias entidades”, recordando o ataque que sofreu a AMA, em Outubro, a qual teve de notificar cinco autoridades quando necessitava de todos os seus recursos para recuperar do incidente.
Entre algumas da oportunidades no que toca à implementação da NIS2, destacou que “precisamos de melhorar a articulação entre autoridades competentes e outras autoridades sectoriais pois são elas que têm o know-how do negócio, com vista à redução de custos de contexto; precisamos de melhorar a articulação e partilha de informação entre entidades com responsabilidade no ciberesapaço; precisamos produzir referenciais, identificar interfaces e definir níveis de qualidade que permitam melhor alinhamento dos prestadores de serviços de cibersegurança com estes objectivos e politicas publicas; e precisamos de trabalhar mais de perto com estas empresas, dando-lhes um papel importantíssimo na implementação do regime jurídico”. Como apontou, “precisamos promover um ecossistema de certificação de cibersegurança acessível e dinâmico, que cumpra o objectivo de introduzir confiança”.
Como desafios apontou o aumento do número de entidades ao abrigo do regime jurídico; o aumento das competências do portfolio de serviços para o CNCS; evitar criar um regime de cibersegurança baseado na conformidade com objectivo e não da criação de uma cultura de cibersegurança – devemos combater e estar atentos para não cais neste erro”.
“Resiliência é um caminho que se faz”
Sobre o tema deste ano, disse que “mais resiliência não é um objectivo, – é um caminho que se faz. Significa estar mais bem preparados para resistir a eventos adversos. Mais resiliência significa ter mais capacidade de adaptação para ajustar as capacidades de defesa e reacção a um quadro de ameaças extremamente dinâmico. É ter um conhecimento profundo dos seus activos críticos e do quadro de ameaças que sobre elas recaem. É ter uma fundamentada noção do risco. Esta é a única maneira de ser eficiente na alocação de recursos. Mais resiliência é transmitir confiança – aos cidadãos, parceiros de negócio neste tapete de Arraiolos que são as interdependências digitais, aos investidores e países”.
Por fim, disse que “mais resiliência é ser mais eficiente; inteligente na alocação de recursos; procurar sinergias dentro da organização, entre organizações que partilham os mesmos desafios; realizar sinergias entre sector publico e privado; colaborar, trabalhando em conjunto na procura de soluções inovadoras – procurando sempre reduzir os custos de contexto para as organizações”.
“Resiliência constrói-se em conjunto”
Issac Silveira, director municipal de comunicação, tecnologia e imagem da CM de Cascais, salientou que o município tem criado um modelo integrado de ciberesiliência. “Estamos numa fase de implementação da autenticação multifactor, a qual tem tido a resistência natural dos mais de 3000 colaboradores, mas que com a implementação em portáteis, PC e acessos remotos e plataformas colaborativas, temos já este tema como uma realidade actual”. Além disso, destacou que o município tem trabalhado na alteração progressiva da autenticação biométrica com a Microsoft, dominando as passwords tradicionais e diminuindo o risco de intrusão. O município tem apostado na capacitação contínua dos colaboradores, nomeadamente através da plataforma de e-learning, testes regulares e simulações de ataques e respostas, bem como a realização de workshops sobre boas-práticas.
Sobre o futuro, “queremos ir mais longe. Queremos trabalhar com o trabalho interno das equipas de IT e com as necessidades de todos os colaboradores e munícipes. Procuramos um serviço de excelência e temos 215.000 razões para fazê-lo diariamente”. O responsável sublinhou a importância da cibersegurança como um dos pilares da defesa do estado e protecção dos cidadãos, sendo este um imperativo ético, económico e estratégico para o país. “Em Cascais, a cibersegurança não é um fim em si mesmo. É apenas um meio para garantir mais qualidade, proximidade e confiança no serviço público. A resiliência constrói-se em conjunto e não individualmente”.
“Cibersegurança é um estado de espírito”
Pedro Brandão, pro-reitor da Universidade do Porto, destacou também a importância da cibersegurança e da sua valorização. “As infra-estruturas digitais são cada vez maiores e mais complexas. A informação é cada vez mais valiosa e cobiçada. As ameaças a que estão sujeitas são cada vez mais frequentes e sofisticadas, o que faz da cibersegurança um pilar essencial da vida das instituições, como é o caso da Universidade do Porto”.
A Universidade do Porto conta com mais de 50.000 estudantes, 14 faculdades, 18 unidades de investigação, centenas de docentes, técnicos, entre outros. “Temos uma vasta quantidade de utilizadores das nossas plataformas digitais, por isso, tem para nós particular ênfase a reflexão na cibersegurança (…) podemos ter tecnologias para a protecção, mas nada é suficiente se o factor humano é muitas vezes o elo mais fraco nesta cadeia de protecção de sistemas”. Como afirmou, “mais do que um departamento, é um item da cultura da instituição. A cibersegurança tem de ser um estado de espírito, partilhado por todos os que compõe uma organização e que com ela interagem”.
O responsável salientou os mais recentes avanços, nomeadamente a implementação do sistema de segurança biométrico de firewalls para reforçar a defesa contra ameaças externas; o arranque da adopção do segundo factor de autenticação (para já apenas com o Microsoft 365). Em 2024 promoveu ainda sessões de formação em cibersegurança para reforçar as competências da comunidade e sensibilizá-la e investiu na capacitação dos profissionais e promoveu a formação em cursos avançados em cibersegurança.
A edição deste ano da CDays aborda seis áreas principais – sensibilização, formação e treino; desenvolvimento de capacidades; conhecimento situacional; prevenção e resposta a incidentes; regulação e supervisão; e certificação em cibersegurança – tendo como foco principal o tema da resiliência. Ao longo dos três dias, passarão pelo evento representantes do sector público e privado, decisores, técnicos e especialistas, assim como a academia, para sessões a decorrer em seis salas, com sessões em simultâneo. A sessão deste ano contou com a inscrição de 1700 participantes e mais de 139 oradores.