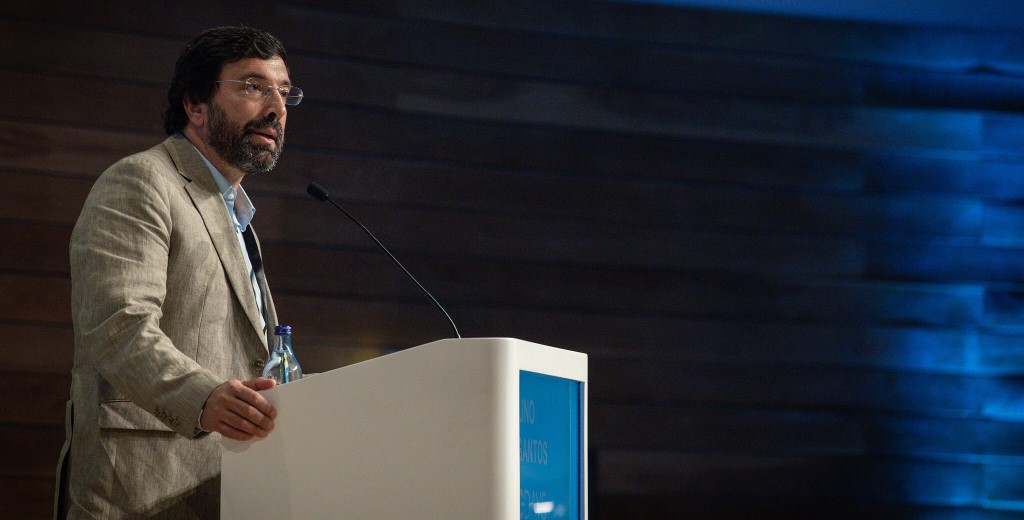
Lino Santos, coordenador do CNCS, falou ontem, durante a CDays, sobre a operacionalização da directiva NIS 2, explicando como o CNCS pretende cumprir os princípios orientadores e mostrando o progresso e desafios futuros. A implementação da directiva visa aumentar a visibilidade das organizações e proporcionar previsibilidade, estabelecendo um conjunto mínimo de medidas a implementar.
O coordenador destacou a importância da proporcionalidade na aplicação do regime jurídico, adaptando as exigências ao tamanho e ao risco das empresas. A simplicidade é outro princípio chave, buscando a articulação entre diferentes regulamentos sectoriais para evitar duplicações e simplificar a vida dos regulados.
Lino Santos mencionou que Portugal está atrasado na transposição da directiva NIS2, o que permite aprender com as experiências de outros países europeus. Actualmente existem 10 países que têm a implementação total da NIS 2 feita, sete países com a implementação parcial e 10 sem qualquer elemento da transposição feito.
O plano passa por publicar a transposição da directiva, ainda sem data prevista. Em seguida, o CNCS (Centro Nacional de Cibersegurança) irá regular essa lei, passando por um período de consulta pública de um mês. Após a publicação do regulamento, será disponibilizado um portal para auto-identificação, qualificação e registo das entidades. Depois disso com um prazo de 60 dias para as organizações se identificarem, qualificarem e registarem e 24 meses para se adaptarem aos requisitos de cibersegurança. O regulamento incluirá um novo quadro de referência para a cibersegurança (um processo já realizado- Cybersecurity Framework do NIST), uma definição de matriz de risco genérica para cada sector de actividade económica e a distinção entre entidades essenciais e importantes. O regulamento, se não houver grandes alterações à proposta de lei, está pronto a ser colocado em consulta pública no dia da sua publicação.
Academicamente perfeita vs previsibilidade
“Temos uma abordagem academicamente perfeita do actual regime jurídico de cibersegurança, baseada no risco, onde por um lado temos um referencial normativo, mas depois cada uma das organizações tem de proceder à identificação dos seus activos críticos, elaboração de uma análise de risco e selecção das medidas que mitigam os riscos identificados”, disse. No entanto, esta abordagem “não traz previsibilidade. As organizações têm um vazio à sua frente quando se pede para estarem conforme com o regime jurídico, não sabem como começar, avaliar os seus riscos, não conhecem o seu espectro de ameaças e não conseguem seleccionar as medidas mais adequadas para mitigar esses riscos”. O que o Estado e legislador tentou fazer com a transposição da NIS 2 foi “trazer alguma previsibilidade. O objectivo é, depois de um conjunto de medidas que chamamos de autoidentificação e qualificação das entidades, ela fica a saber qual o conjunto mínimo de medidas que tem de implementar”. Esta ideia de previsibilidade norteou a proposta de lei e a sua operacionalização.
Proporcionalidade entre empresas
O segundo princípio é o da proporcionalidade, ou seja, o mesmo regime jurídico tem de ser aplicado a empresas de grande dimensão, com maturidade e experiência, assim como como a PME que ainda não têm experiência para realizar todas as acções. Este regime jurídico aplica-se às empresas que têm uma grande exposição a riscos, forte componente de digitalização e a empresas de serviços essenciais, mas que têm uma digitalização incipiente. “O conjunto das medidas não é o mesmo, senão não cumprimos com o princípio da proporcionalidade e adequação do grau de exigência a cada uma das entidades”.
Simplicidade by design
Por fim, destacou o princípio da simplicidade by design, ou seja, temos um regime jurídico aplicado a cibersegurança e um conjunto de outros regulamentos sectoriais que têm exigências de cibersegurança – nomeadamente no sector da energia e aviação. O objectivo é que “haja uma articulação entre as autoridades competentes na área da cibersegurança, mas também com as autoridades sectoriais, para que quando exigimos a implementação de uma determinada medida de cibersegurança, conseguimos cumprir com o regulamento NIS 2, mas também com os regulamentos dos outros sectores”. No fundo, a ideia passa por encontrar uma framework que com base numa mesma plataforma sirva os interesses de diferentes reguladores sectoriais e simplifique a vida aos regulados. O objectivo é que exista uma plataforma que evite que uma entidade tenha de notificar cinco entidades distintas em caso de incidente. Lino Santos sugeriu a criação de uma plataforma, um único local, onde é colocada toda a informação necessária para o conjunto das entidades que necessitam de ser notificadas.
Matriz de risco
Lino Santos explicou, dentro da matriz de risco, que as entidades serão classificadas como essenciais ou importantes com base em critérios quantitativos, como o número de trabalhadores (mais de 250 funcionários para essenciais, entre 50 e 250 para importantes). As entidades críticas no âmbito da directiva SRI serão automaticamente consideradas entidades essenciais. A supervisão será mais rigorosa para as entidades essenciais, com auditorias regulares, direccionadas e ad hoc, enquanto as entidades importantes terão apenas auditorias direccionadas e ad hoc.
Será introduzido um sistema para definir um conjunto de medidas mínimo, considerando o tamanho e o risco da entidade. As entidades poderão justificar a não implementação de medidas específicas se não se aplicarem à sua organização, mas também poderão necessitar de medidas adicionais com base na análise de risco residual. Poderemos ter actividades essenciais com um grau de exigência baixo, médio ou alto. Tudo tem a ver com o tamanho da entidade e o grau de risco do sector de actividade.
O regulamento incluirá a forma de verificação da conformidade e a descrição do funcionamento do portal de autenticação e modificação. O objectivo é que o regulamento defina os controlos e as medidas para cada nível de exigência, bem como a forma de verificar a conformidade.
Para o futuro, mencionou a criação de um novo curso da C-Academy para ajudar na implementação do novo regime jurídico, com o objectivo de ter um curso de sete horas disponível em 21 universidades e politécnicos. Estão a ser adaptados instrumentos para automatizar a análise de risco e a gestão de compliance, incluindo a adaptação de uma ferramenta do Governo.
O objectivo é integrar a cibersegurança com outros regimes jurídicos e criar um ponto único de contacto com as autoridades através do portal. Numa terceira fase, pretende-se colocar neste portal informações sobre os processos de supervisão e automatizar o processo de revisão processual.
O objetivo final é criar uma cultura de cibersegurança, continuando a apostar na supervisão prudencial e na ajuda às organizações. O coordenador mencionou a produção de guias para ajudar as organizações a implementar as medidas de cibersegurança e a revisão das matrizes de risco em colaboração com as comunidades existentes.
Neste momento, o CNCS está a trabalhar num ferramenta de gestão de risco open source, o Monarc, da sua congénere luxemburguesa.
Foto: Cdays