As organizações portuguesas encontram-se na mira de uma dupla ameaça cibernética. Por um lado, são fustigadas por ataques básicos e persistentes que exploram vulnerabilidades com anos de existência, revelando uma preocupante falta de “higiene digital”. Por outro, enfrentam as ondas de choque de um ciberespaço cada vez mais instrumentalizado como campo de batalha por potências globais. Este é o cenário de duplo risco traçado por especialistas da ESET, que alertam para a necessidade de olhar simultaneamente para as falhas do quotidiano e para a escalada da ciberguerra geopolítica.
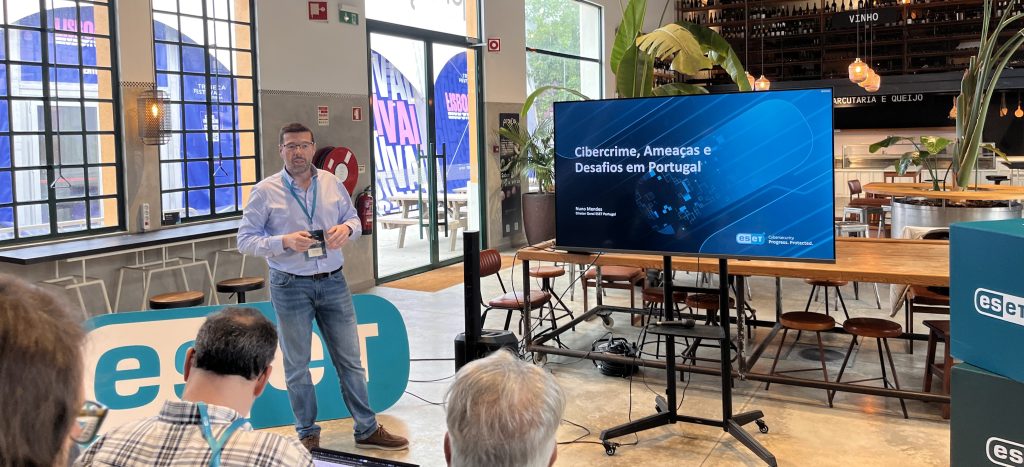
Durante uma apresentação ontem aos jornalista sobre o estado da cibersegurança, Nuno Mendes, Director-geral da ESET Portugal, detalhou as ameaças mais prevalecentes no país, sublinhando que muitas delas são eficazes não pela sua sofisticação, mas pela persistência de falhas de segurança básicas. Em paralelo, André Lameiras, especialista sénior em Comunicação de Assuntos Governamentais da ESET Global, desenhou um panorama internacional, onde a soberania digital se tornou um imperativo estratégico e os ciberataques patrocinados por Estados-nação antecedem e acompanham conflitos militares.
Este alerta combinado expõe uma realidade complexa: enquanto as empresas nacionais lutam contra problemas antigos, como a falta de actualizações de software, o mundo digital transforma-se numa arena de confronto geopolítico cujas réplicas ameaçam abalar as fundações da nossa infra-estrutura quotidiana.
Antes de analisar as complexas manobras geopolíticas no ciberespaço, é fundamental compreender o panorama de ameaças que afecta directamente o tecido empresarial e os cidadãos portugueses. A análise local revela que os maiores perigos não vêm de operações altamente sofisticadas, mas sim de vulnerabilidades conhecidas e de uma alarmante desproporção entre o investimento em defesa e o custo do crime digital.
Economia Desproporcional do Cibercrime
Os números apresentados por Nuno Mendes ilustram a escala avassaladora do problema. Enquanto o mercado global de cibersegurança deverá atingir os 279 mil milhões de euros em 2025 (um aumento de 12% face a 2023), o custo global do cibercrime ascende a uns impressionantes 9,8 triliões de euros — um valor que, se fosse o PIB de um país, o colocaria como a terceira maior economia do mundo, logo após os EUA e a China. A dimensão deste valor é de tal forma avassaladora que o responsável recorreu a uma aproximação para o enquadrar como uma potência económica mundial:
“Se o cibercrime fosse uma nação teríamos uma nação que seria o Cibercrime, é ali que encaixam os 10 triliões de euros de impacto na sociedade”, disse Nuno Mendes, Director-geral da ESET Portugal. Esta disparidade traduz-se num rácio preocupante: para cada 2,50€ investidos em cibersegurança, estima-se que o impacto do cibercrime seja de 100€.
5 Principais Ameaças: Um Problema de Higiene Digital
A análise das ameaças mais detectadas em Portugal revela que os cibercriminosos continuam a ter sucesso com métodos relativamente simples, explorando falhas humanas e a falta de actualizações. Embora sejam as cinco ameaças mais prevalentes, a telemetria da ESET forneceu dados de prevalência específicos para as três últimas do ranking:
Agente de Phishing Baseado em HTML (23%): A ameaça mais comum consiste em emails com links maliciosos que redirecionam os utilizadores para páginas falsas, concebidas para roubar credenciais de acesso a bancos, emails ou outras plataformas.
Docfraud (7,9%): Utilização de documentos fraudulentos, tipicamente ficheiros Word com macros maliciosas, que enganam o utilizador para que este execute código malicioso. Estes documentos imitam facturas, guias de transporte ou contratos para parecerem legítimos.
HTML phishing (4,9%): Uma variante de phishing que chega através de ficheiros HTML maliciosos anexados a emails, servindo igualmente para roubar credenciais ou instalar malware.
Agentes JavaScript (4,8%): Ficheiros maliciosos escritos em JavaScript, que são executados pelos navegadores de internet. Podem ser encontrados em websites maliciosos ou em sites legítimos que foram comprometidos.
Win Exploit CVE-2017 (4,6%): Surpreendentemente, a quinta ameaça mais prevalente explora uma vulnerabilidade no Microsoft Office conhecida desde 2017. A sua persistência é um sintoma claro da falta de actualização de sistemas em muitas organizações.
A longevidade desta última vulnerabilidade é, segundo o responsável, um reflexo directo de falhas processuais básicas.
“São falhas de utilizações, portanto todo aquele processo de boas práticas que não é implementado ao nível de utilizadores domésticos e empresariais faz com que realmente [estas ameaças] tenham uma prevalência ainda bastante considerável aos dias de hoje para algo que é tão antigo”, disse Nuno Mendes, Diretor-Geral da ESET Portugal.
A Vulnerabilidade do Tecido Empresarial e Público
A análise da ESET revela desafios específicos para diferentes tipos de organizações em Portugal, cada um contribuindo para o panorama de risco geral:
Micro e Pequenas Empresas: Caracterizam-se pela falta de sistemas de gestão centralizada, um grande atraso na actualização de software e sistemas operativos, e um baixo investimento em cibersegurança, fruto de uma menor maturidade na percepção do risco.
Médias Empresas: Embora comecem a ter mais recursos e monitorização, as equipas de TI internas têm frequentemente limitações no âmbito da cibersegurança. A maior complexidade da sua infraestrutura resulta numa superfície de ataque mais ampla, e os orçamentos para segurança continuam a ser baixos.
Grandes Empresas e Administração Pública: Enfrentam ameaças mais complexas e o desafio da falta de recursos humanos especializados. Um risco significativo neste segmento é a tendência para a “monocultura de fabricantes”, ou seja, a dependência de um único fornecedor tecnológico, o que cria um ponto único de falha se esse fornecedor for comprometido.
Esta dependência de um único fornecedor não é apenas uma falha técnica; é uma vulnerabilidade geoestratégica que expõe as organizações portuguesas às mesmas pressões políticas que André Lameiras identificou no palco mundial.
O Novo Campo de Batalha Geopolítico
A cibersegurança deixou de ser um domínio exclusivamente técnico para se tornar uma componente central da geopolítica moderna. As tensões entre nações, as alianças estratégicas e os conflitos armados têm agora uma dimensão digital inescapável, como detalhou o especialista André Lameiras.
O conceito de soberania digital — a capacidade de uma nação ou bloco, como a União Europeia, de controlar o seu próprio futuro digital — tornou-se crucial. O responsável ilustrou este ponto com um exemplo contundente: após os EUA imporem sanções a juízes do Tribunal Penal Internacional, estes chegaram ao trabalho e descobriram que já não tinham acesso a ferramentas essenciais como o Microsoft Word ou o Outlook, uma vez que as empresas americanas foram obrigadas a cortar o serviço.
“O que isto significa é que podemos estar a ver uma nova realidade mundial em que até os nossos parceiros estão a impor decisões políticas que afectam as nossas instituições, disse André Lameiras, especialista da ESET. Este incidente sublinha o risco da dependência tecnológica e a importância da diversidade de fornecedores, defendida pelo responsável, para evitar que infraestruturas críticas fiquem reféns de decisões políticas de outros países.
Os Estados-Nação como Principais Adversários
No topo da pirâmide de ameaças encontram-se os grupos de ciberataque alinhados com Estados-nação. Os actores mais activos identificados pela ESET são: Rússia, China, Irão e Coreia do Norte. Cada um emprega tácticas distintas para atingir os seus objectivos estratégicos:
A Rússia emprega unidades militares e dos seus serviços de informações (FSB e SVR) para lançar ataques disruptivos contra infraestruturas críticas.
A China recorre a uma rede de empresas privadas que contrata para conduzir ciberataques, criando uma camada de negação e dificultando a atribuição.
O Irão utiliza frequentemente a ciberespionagem como uma fase preparatória antes de conflitos armados, para identificar alvos e recolher informações.
A observação do responsável é clara e serve de aviso para analistas e governos: “Em geral, antes de vermos um evento geopolítico, estamos a ver o seu início no ciberespaço.”
Estudo de Caso: A Coreia do Norte e a Espionagem à Indústria Europeia
Uma recente descoberta da ESET exemplifica a evolução destas ameaças. Foi identificada uma campanha de ciberespionagem em larga escala, levada a cabo pela Coreia do Norte, contra a indústria de drones em países do centro e sudoeste da Europa. Esta operação representa uma mudança estratégica significativa para o regime norte-coreano. Tradicionalmente, os seus ciberataques tinham uma motivação financeira — roubar criptomoedas ou exigir resgates para financiar o regime. Agora, o foco é a espionagem industrial para desenvolver capacidades militares próprias.
A gravidade da situação é acentuada pelo facto de a Coreia do Norte ter iniciado esta campanha de espionagem ao mesmo tempo que solidificava o seu apoio à Rússia na guerra da Ucrânia, como salienta Lameiras: “Fizeram-no ao mesmo tempo que entraram na guerra na Ucrânia… nós não sabemos onde é que estes dados de ciberespionagem também vão parar.”
Esta campanha não só coloca a Europa em risco, como também demonstra a interconexão dos conflitos globais, onde a tecnologia roubada num continente pode ser usada numa guerra noutro. Estas ameaças de alto nível, embora pareçam distantes, têm o potencial de impactar directamente a vida dos cidadãos, comprometendo desde a estabilidade da rede eléctrica à segurança dos sistemas de saúde.
4.0 Conclusão: A Colaboração como Linha de Defesa
As ameaças digitais, sejam elas uma simples campanha de phishing ou uma complexa operação de espionagem estatal, têm consequências físicas e tangíveis. A linha que separa o mundo digital do real é cada vez mais ténue, e os impactos podem ser sentidos na saúde, na segurança e no funcionamento da sociedade.
O risco para as infraestruturas críticas é real e crescente. O responsável recordou o caso trágico de um paciente que morreu no Reino Unido porque um ciberataque a um hospital impediu o acesso aos seus dados médicos. Em Portugal, o “apagão” de energia, embora não tenha sido um ciberataque, serviu como um aviso severo sobre a fragilidade dos sistemas dos quais todos dependemos e o que poderia acontecer se fossem alvo de um ataque deliberado. Neste cenário, nenhuma organização ou governo consegue defender-se isoladamente. A colaboração entre o sector privado, que detém a visibilidade e os dados técnicos, e as entidades públicas, que têm a capacidade de agir, é fundamental. As parcerias que a ESET mantém com a Europol, a NATO, a agência de cibersegurança dos Estados Unidos (CISA) e outras agências de segurança internacionais são apresentadas como um modelo essencial para uma defesa colectiva eficaz.
No final, a protecção da sociedade digital depende também da capacidade de informar. A análise técnica e geopolítica fornecida por especialistas é crucial, mas a sua disseminação é igualmente importante. Como concluiu André Lameiras, dirigindo-se aos jornalistas presentes, a informação é a primeira linha de defesa. “O trabalho que nós fazemos é ver aquilo que se passa, mas são vocês que estão junto de toda a gente… nós precisamos de facto do vosso trabalho para informar”.