A cibersegurança deixou de ser um tópico confinado às caves dos departamentos de TI para se tornar uma questão de soberania física e sobrevivência empresarial. Em 2026, não estamos apenas a discutir “bits e bytes”, mas sim a integridade do nosso quotidiano.
O relatório SCA da Thales, referente ao segundo semestre de 2025, deita por terra qualquer ilusão de que os ataques são incidentes casuísticos ou amadores. O que os dados revelam é uma metamorfose profunda: o crime digital evoluiu de actos isolados para operações de escala industrial e manobras geopolíticas de alta precisão.
O mais recente relatório da Thales revela um cenário de ameaças cada vez mais profissionalizado, com o grupo Qilin a liderar as ofensivas globais. Em Portugal, o sector industrial continua a ser o alvo predilecto, enquanto a Inteligência Artificial começa a desenhar uma nova era de “orquestração” nos ataques.
A Thales apresentou hoje o seu Threat Landscape Report (SCA Report), um documento que resume as principais ciberameaças detectadas no segundo semestre de 2025. Os dados revelam um crescimento da criminalidade digital, impulsionado por benefícios financeiros e por uma organização interna dos grupos criminosos que já mimetiza a estrutura de grandes empresas.
O Boom do Ransomware e a “Empresarialização” do Crime
Um dos dados mais impactantes do relatório é o aumento exponencial dos ataques de ransomware. O ransomware não é apenas uma ameaça crescente; é uma indústria madura e altamente lucrativa. Os números de 2025 são assinaláveis: registou-se um aumento de 51% no volume de ataques face a 2024 e um salto de 260% em comparação com 2022, o ano em que Portugal foi abalado pelos incidentes na TAP e na Vodafone. Segundo Hugo Nunes, responsável de Threat Intelligence da Thales em Portugal, embora o crescimento entre semestres em 2025 tenha sido de apenas 4%, a perspectiva a longo prazo é preocupante.
“Se compararmos o ano 2022 com o ano 2025, estamos a falar de um aumento de 260%,” afirmou Hugo Nunes, sublinhando que estes grupos “estruturaram as suas respostas e, na realidade, consideram-se como uma empresa, têm departamento de recursos humanos, departamento de desenvolvimento e departamento de exposição para o exterior para negociar os resgates”.
O grupo mais activo em 2025 foi o Qilin, que contabilizou 1.032 ataques documentados durante o ano. Estes grupos operam frequentemente num modelo de “Ransomware as a Service”, onde alugam a sua infraestrutura a outros criminosos em troca de comissões.
Vulnerabilidades: A Corrida Contra o Relógio
O número de vulnerabilidades identificadas em 2025 ultrapassou as 48.000, um acréscimo de 18% face ao ano anterior. A maior preocupação reside nas vulnerabilidades “Zero Day” e na rapidez com que os atacantes agem mal uma falha se torna pública.
Hugo Nunes alertou para a urgência da resposta: “Mal há uma notificação por parte do fornecedor (…), os atacantes muito rapidamente conseguem tornar produtivo o ataque. Em menos de 24 horas, esses ataques começam a acontecer”.
Os atacantes exploram meticulosamente a psicologia humana: se uma vulnerabilidade é comunicada numa sexta-feira de manhã, eles sabem que as equipas de TI estão ansiosas pelo fim de semana. É nesta “janela de oportunidade” que o ataque acontece. Esperar por segunda-feira para aplicar um patch é, hoje, um convite ao desastre. Neste cenário, as vulnerabilidades Zero-Day tornaram-se o ouro e o petróleo da geopolítica moderna: activos estratégicos usados para ataques cirúrgicos onde a vítima não tem qualquer hipótese de defesa prévia.
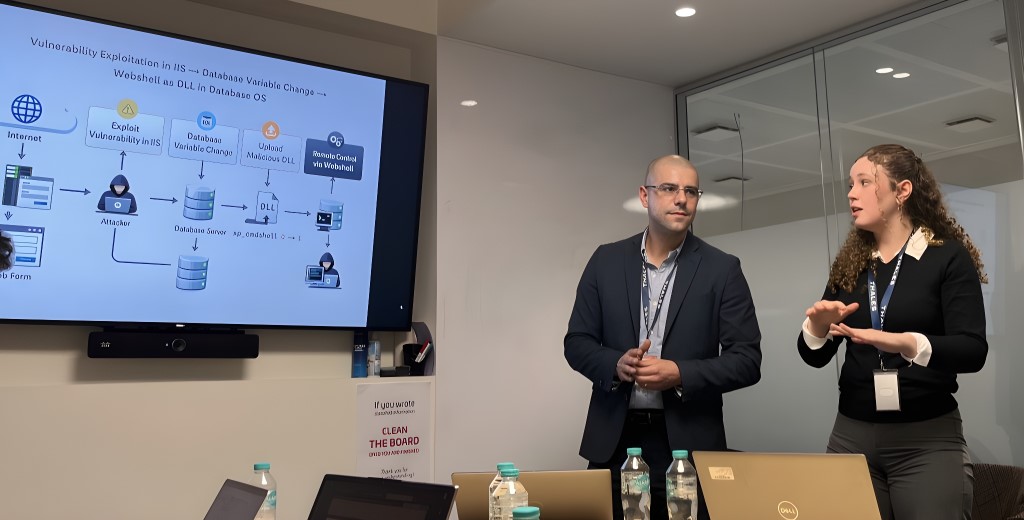
Para além dos criminosos oportunistas, o relatório destaca a acção dos grupos APT (Advanced Persistent Threats). Luís Catarino, responsável ibérico pelas equipas de segurança ofensiva da Thales, compara estes intervenientes a unidades militares.
“No mundo digital, eles são quase um equivalente a uma unidade de operações especiais, muitas vezes patrocinadas por Estados,” explicou Luís Catarino. Estes grupos não procuram apenas lucro, mas sim espionagem industrial ou disrupção de infra-estruturas críticas, podendo permanecer “meses ou anos dormentes numa organização” à espera do momento certo para agir.
Gabriela Rodrigues, da equipa de Cyber Threat Intelligence, demonstrou como estes grupos utilizam técnicas sofisticadas de disfarce, como alterar as datas de criação de ficheiros maliciosos para que pareçam legítimos e antigos. “O objectivo deles é não serem encontrados” reforçou.
Operações Especiais Digitais: O Mundo Obscuro das APTs
No topo da cadeia alimentar do cibercrime estão as Advanced Persistent Threats (APTs), as verdadeiras “Unidades de Operações Especiais” do digital. Ao contrário do ransomware, que procura o ruído e o pagamento rápido, as APTs procuram o silêncio. Frequentemente patrocinadas por Estados, com destaque para Rússia, China, Coreia do Norte, Irão e Paquistão, estes grupos têm financiamento ilimitado e paciência estratégica.
O seu objectivo é a espionagem industrial e o controlo de activos estratégicos, permanecendo dormentes em infra-estruturas críticas durante meses ou anos. O actual xadrez geopolítico (Ucrânia, Israel/Palestina) é o combustível que alimenta a agressividade destes grupos, transformando o ciberespaço num campo de batalha constante por informações que valem mais do que qualquer resgate financeiro.
O Panorama em Portugal
Portugal mantém uma situação relativamente estável no que toca ao ransomware, com 28 ataques bem-sucedidos identificados em 2025 (14 em cada semestre). O sector da indústria, focado na disponibilidade da produção e por vezes menos protegido, é o mais afectado no país.
No entanto, o país não está imune ao activismo digital. Hugo Nunes recordou que grupos pró-russos, como o “NoName57”, chegaram a reivindicar incidentes como apagões na Península Ibérica para passar mensagens geopolíticas, independentemente de terem sido os autores reais ou não.
Inteligência Artificial: O Futuro da “Orquestração”
Em 2025, a Inteligência Artificial deixou de ser uma promessa para se tornar a “regente” do crime. A palavra-chave é Orquestração. A IA não serve apenas para escrever código malicioso; ela automatiza agora todo o ciclo do ataque, desde o reconhecimento de portas abertas até à exploração autónoma.
A IA criou uma assimetria brutal: o atacante, potenciado pela automatização, só precisa de acertar uma vez para vencer, enquanto o defensor tem de ser perfeito em 100% das vezes.
Especialistas avisam que se a defesa permanecer estática, o que não acontece, enquanto a IA atinge a orquestração plena, enfrentaremos um verdadeiro “apocalipse de segurança”. O modelo de Cybercrime-as-a-Service baixou a fasquia técnica ao ponto de qualquer indivíduo poder alugar ferramentas que, autonomamente, “destroçam” perímetros de segurança.
A grande tendência apontada para o futuro próximo é a utilização da Inteligência Artificial (IA) para orquestrar ataques complexos. Embora as ferramentas de IA já sejam usadas para criar malware ou melhorar e-mails de phishing, o próximo passo é a automatização total do ciclo de ataque.
Luís Catarino avisou que a tecnologia para ataques autónomos já existe de forma livre (open source): “Existem projectos que já conseguem comprometer um sistema do início ao fim autonomamente… percebem o que existe, que vulnerabilidades há e exploram-nas”.
Apesar do cenário desafiante, a Thales nota uma maior consciencialização das organizações portuguesas. “Infelizmente ou felizmente, houve muita publicidade nos meios de comunicação que percepcionou que as pessoas comuns e as organizações percepcionaram que poderia não só acontecer aos outros, podia acontecer a nós,” concluiu Hugo Nunes.