O FBI, em colaboração com agências de inteligência de 15 países, incluindo o Serviço de Informações de Segurança (SIS) de Portugal, emitiu um alerta público urgente sobre uma campanha global de ciberespionagem levada a cabo pelo GRU, o serviço de informações militares da Rússia.
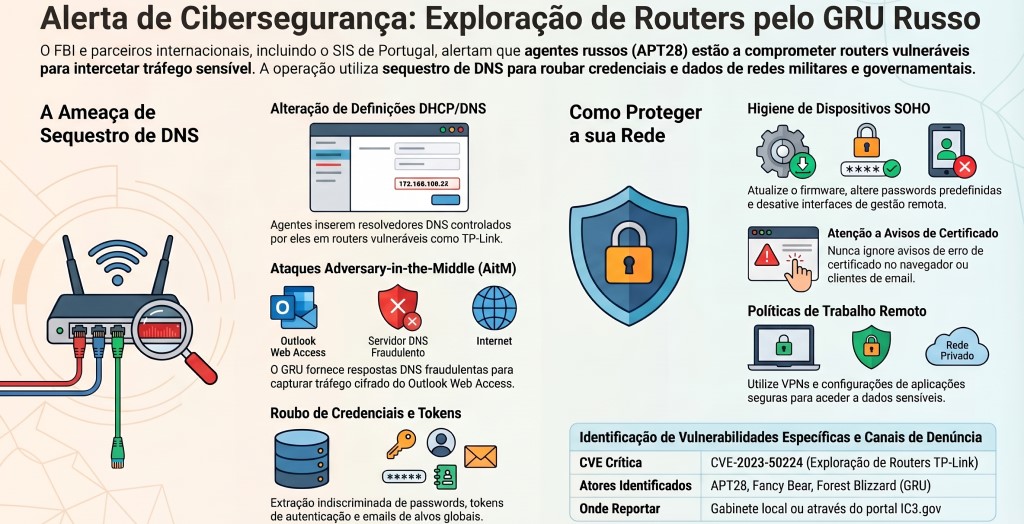
Ameaça Global e o Papel de Portugal Segundo o anúncio de serviço público (PSA) emitido a 7 de Abril de 2026, agentes da unidade 85.ª GTsSS do GRU (também conhecidos como APT28, Fancy Bear ou Forest Blizzard) estão a explorar vulnerabilidades em routers de pequenos escritórios e uso doméstico (SOHO) em todo o mundo. O objectivo é interceptar e roubar informações sensíveis de cariz militar, governamental e de infra-estruturas críticas.
A operação conta com o apoio de parceiros internacionais, destacando-se a participação de Portugal através do SIS, além de agências dos EUA, Canadá, Alemanha, Ucrânia e vários outros países europeus.
Como Funciona o Ataque
Desde, pelo menos, 2024 que estes agentes têm comprometido dispositivos, com particular incidência em routers da marca TP-Link (explorando a vulnerabilidade CVE-2023-50224). O método utilizado baseia-se no sequestro de DNS (DNS hijacking):
Os atacantes alteram as configurações do router para redireccionar o tráfego através de servidores controlados pelo GRU.
Isto permite realizar ataques do tipo “adversary-in-the-middle” (AitM), capturando credenciais de acesso, tokens de autenticação e e-mails.
Mesmo o tráfego teoricamente seguro (encriptado por SSL/TLS) pode ser visualizado pelos atacantes se o utilizador ignorar avisos de erro de certificado no navegador.
Impacto e Vítimas
Embora os ataques comprometam um vasto leque de utilizadores de forma indiscriminada, o GRU filtra posteriormente os dados para visar especificamente alvos estratégicos. Foram recolhidas passwords e informações de navegação web que deveriam estar protegidas, permitindo o acesso a serviços críticos como o Microsoft Outlook Web Access.
As autoridades recomendam que todos os proprietários de routers tomem medidas imediatas para reduzir a superfície de ataque:
Actualizar o firmware: Instalar as versões mais recentes disponibilizadas pelos fabricantes.
Substituir equipamentos antigos: Dispositivos que já não tenham suporte técnico devem ser trocados.
Alterar credenciais: Mudar os nomes de utilizador e passwords predefinidos.
Desativar gestão remota: Bloquear o acesso às interfaces de gestão do router a partir da Internet.
Atenção aos certificados: Nunca ignorar avisos de erro de certificado em navegadores ou clientes de e-mail.
Para organizações com funcionários em regime de teletrabalho, sugere-se o uso obrigatório de VPNs e o incentivo à actualização dos dispositivos pessoais usados para aceder a dados profissionais.
Qualquer suspeita de compromisso deve ser reportada às autoridades competentes