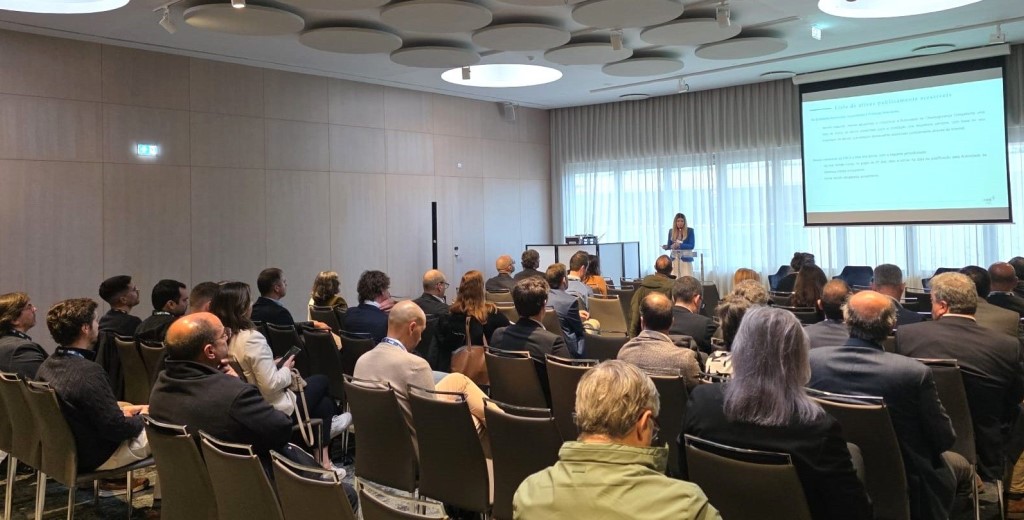
A ISMS Forum e o seu capítulo internacional em Portugal realizaram recentemente, em Lisboa, a terceira edição do Fórum Regional de Cibersegurança, uma jornada que reuniu profissionais e colocou no centro do debate dois temas que já fazem parte da agenda estratégica de empresas e instituições em Portugal: a governação responsável da inteligência artificial e a adaptação ao novo Regime Jurídico da Cibersegurança, em vigor desde 3 de Abril. A Security Magazine foi media partner do evento.
A sessão foi inaugurada por Roberto Baratta, presidente da ISMS Forum e director de Prevenção de Perdas, Continuidade de Negócio e Segurança e DPO da Abanca. A sessão contou igualmente com a participação institucional de Teresa Marchão, do Departamento de Regulação, Supervisão e Certificação do CNCS. Na sua apresentação, a responsável transmitiu uma ideia particularmente relevante para o tecido empresarial, ao sublinhar que Portugal está a avançar “da conformidade para a resiliência”, uma mudança de enfoque que obriga a integrar a cibersegurança na estrutura de governação, na gestão do risco e na continuidade operacional das organizações.
A responsável recordou que o Decreto-Lei n.º 125/2025, que transpõe a Directiva (UE) 2022/2555, entrou em vigor a 3 de Abril de 2026; que o CNCS mantém aberta, até 22 de Abril, a consulta pública do regulamento que irá desenvolver parte deste novo quadro; e que as entidades podem utilizar, desde 6 de Abril, o simulador disponibilizado pelo próprio CNCS para verificar se se encontram no âmbito de aplicação. Explicou ainda que o regime abrange entidades essenciais, importantes e entidades públicas relevantes, e que introduz obrigações concretas de auto-identificação, registo, designação de responsável de cibersegurança e de ponto de contacto permanente, além de níveis de conformidade – básico, substancial ou elevado – associados a medidas mínimas de cibersegurança.
A partir do CNCS foi ainda deixada uma mensagem directa às organizações: a cibersegurança passa a ser exigida ao mais alto nível de decisão. Os órgãos de gestão, direção e administração deverão assumir a aprovação e supervisão das medidas de gestão do risco e promover formação periódica, consolidando a cibersegurança como uma responsabilidade de negócio e de governação corporativa.
Governação da IA: da adopção ao modelo de controlo
Em paralelo, o fórum serviu para apresentar a iniciativa AI Governance, exposta por Sergio Padilla, responsável pelo Gabinete de Dados do Banco de Espanha e membro do conselho da ISMS Forum. O projecto propõe um quadro estruturado para ajudar as organizações a passar da adopção da IA para modelos sólidos de governação, incorporando a abordagem AI Governance by Design e integrando, desde o início, a ética, a segurança e a protecção de dados ao longo de todo o ciclo de vida dos sistemas de inteligência artificial.
O guia coloca o foco numa questão já crítica para empresas e administrações públicas: definir um modelo de governação da IA com papéis claros, políticas internas, mecanismos de controlo e coordenação eficaz entre perfis como segurança, privacidade, compliance e assessoria jurídica. A tese de fundo é igualmente clara: sem governação, a IA não escala com garantias, não reduz correctamente o risco e não se integra de forma robusta no quadro regulatório que o mercado já começa a exigir.
O CISO entra definitivamente na linguagem da comissão executiva
Outro dos projectos apresentados foi Cyber Indicators Framework: The CISO and Senior Management, dado a conhecer por Álvaro Ontañón, CIO/CTO da MERLIN Properties. O relatório analisa de que forma os indicadores de cibersegurança podem ajudar comissões executivas e conselhos de administração a compreender o impacto do risco cibernético e a tomar decisões mais informadas. O objectivo é dotar o CISO de uma linguagem mais executiva, homogénea e accionável para transmitir ao negócio prioridades, exposição e desempenho.
No plano estritamente regulatório, a jornada permitiu também concretizar algumas das novidades mais relevantes do novo quadro português, entre elas a introdução do artigo 8.º-A na Lei do Cibercrime, que prevê casos taxativos de actos não puníveis por interesse público de cibersegurança. Para o ecossistema especializado, esta é uma das alterações que colocam Portugal numa conversa europeia particularmente sensível sobre investigação, divulgação responsável e segurança ofensiva com garantias.
O encerramento do III Fórum Regional da ISMS Forum Portugal ficou a cargo de Ramsés Gallego, membro do Comité Técnico Operacional do capítulo espanhol da Cloud Security Alliance, com uma intervenção centrada na convergência entre cibersegurança, negócio e inteligência artificial. A sua intervenção encerrou o encontro com uma ideia presente ao longo de toda a jornada: a inteligência artificial já condiciona decisões estratégicas e a sua adopção exige estruturas de governação sólidas, critério e capacidade executiva.