Foi hoje publicado o novo Regulamento n.º 756/2026, aprovado pelo Centro Nacional de Cibersegurança (CNCS), que estabelece as regras de execução do novo Regime Jurídico da Cibersegurança. O diploma vem definir como será aplicado em Portugal o enquadramento resultante da transposição da directiva europeia NIS2. Disponível em Diário da República em https://diariodarepublica.pt/dr/detalhe/regulamento/756-2026-1134399056
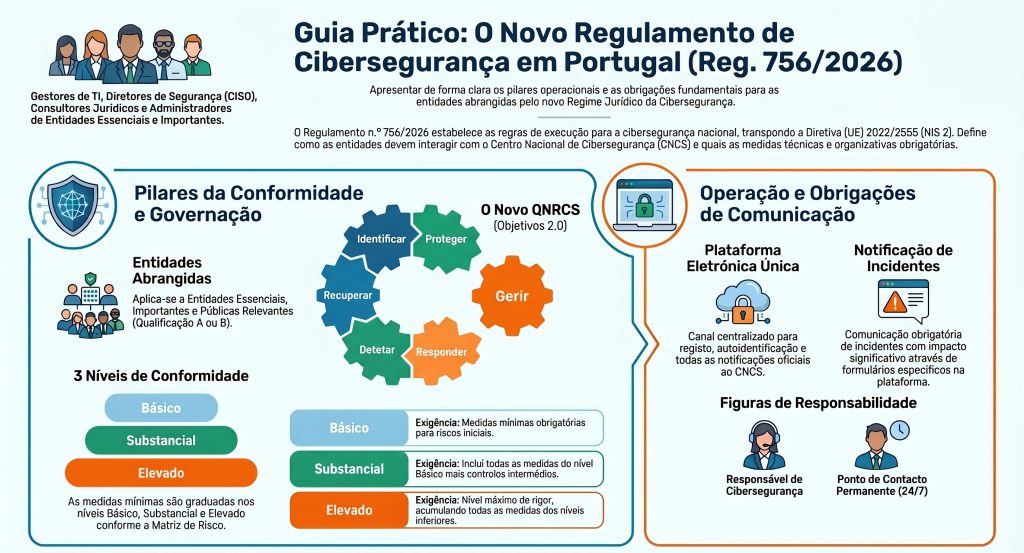
O Regulamento n.º 756/2026 estabelece as normas de execução do Regime Jurídico da Cibersegurança em Portugal, detalhando as obrigações para entidades essenciais, importantes e públicas relevantes. O documento define o funcionamento de uma plataforma electrónica centralizada para o registo de entidades, comunicação de incidentes e partilha de relatórios anuais.
Entre os pilares estruturantes, destaca-se o Quadro Nacional de Referência para a Cibersegurança (QNRCS), que orienta a gestão de riscos através de objetivos como gerir, identificar e proteger ativos. O normativo especifica ainda requisitos para a nomeação de responsáveis de cibersegurança e pontos de contacto permanentes, assegurando a conformidade com as diretivas europeias. Adicionalmente, são estipuladas medidas de segurança mínimas e matrizes de risco para fortalecer a resiliência das infraestruturas digitais nacionais.
O Regulamento n.º 756/2026 é um guia para a melhoria contínua (Artigo 23.º). Ao estabelecer regras claras para o Relatório Anual (Artigo 13.º) e para o Ponto de Contacto Permanente (Artigo 15.º), o legislador está a forçar uma maturidade digital que o mercado já exigia, mas que a prática muitas vezes adiava.
O regulamento entra em vigor no dia seguinte ao da sua publicação (Artigo 34.º), não deixando margem para complacência.
A Plataforma Electrónica: Um Ecossistema de Interoperabilidade
O Artigo 4.º estabelece a plataforma gerida pelo Centro Nacional de Cibersegurança (CNCS) como o “quartel-general” digital. No entanto, a visão estratégica vai muito além de um simples portal de submissão de documentos. Trata-se de um “one-stop-shop” administrativo que, através do Artigo 4.º, n.º 4, prevê a interoperabilidade com autoridades criminais e de protecção de dados (RGPD).
Esta centralização simplifica a vida das entidades ao permitir notificações simultâneas, mas exige uma “higiene de dados” sem precedentes. A “Área Reservada” exige autenticação segura (Artigo 7.º) e impõe a responsabilidade pela actualização permanente (Artigo 11.º).
Para as organizações, o desafio não é apenas tecnológico, mas de processos internos: quem garante que a informação na plataforma é o reflexo fiel da infraestrutura?
“A plataforma eletrónica […] visa, através do recurso a meios digitais, simplificar e agilizar os procedimentos de registo das entidades e dos meios de comunicação e notificação entre as entidades abrangidas pelo Regime Jurídico da Cibersegurança com a autoridade de cibersegurança competente.” (Artigo 4.º, n.º 1)
O Artigo 32.º introduz uma obrigação técnica com profundas implicações de segurança: a manutenção de uma lista de ativos publicamente acessíveis (IPs, software, versões). Surpreendentemente, esta lista é classificada como “informação classificada de grau reservado” (Artigo 32.º, n.º 1, alínea a)).
Aqui reside um paradoxo operacional: a mesma lista que a empresa usa para inventário deve agora ser tratada com protocolos de segurança de estado (Artigo 5.º, n.º 4). As entidades devem estar atentas aos prazos rigorosos para esta comunicação (Artigo 32.º, n.º 3): a versão inicial deve ser entregue até 31 de janeiro do ano seguinte à notificação de qualificação ou no prazo de 6 meses após a mesma, o que for mais imediato. Esta visibilidade sobre a superfície de ataque é agora tratada como um ativo de defesa nacional.