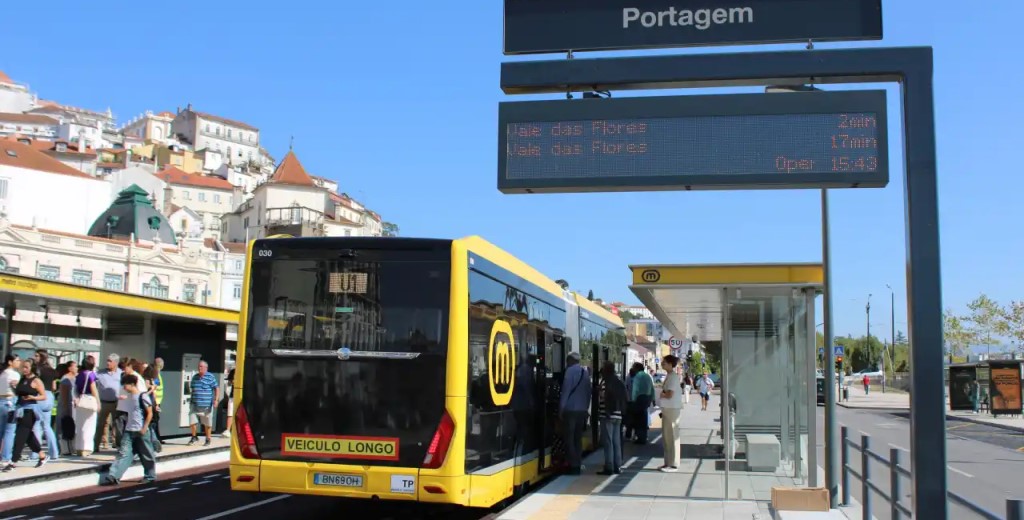
A Metro Mondego confirmou novos desenvolvimentos relacionados com o ataque informático do tipo ransomware detetado no passado dia 6 de julho, admitindo ser provável que os atacantes tenham copiado informação que poderá incluir dados pessoais de passageiros, colaboradores e outras pessoas que mantiveram contacto com a empresa.
Num comunicado divulgado este sábado, a empresa refere que o incidente afetou parte dos seus sistemas internos, mas sublinha que a operação do serviço de transporte nunca esteve comprometida.
Após a deteção do ataque, a Metro Mondego ativou os seus procedimentos de resposta a incidentes, contando com o apoio de especialistas externos em cibersegurança. A empresa notificou igualmente o Centro Nacional de Cibersegurança (CNCS), a Comissão Nacional de Proteção de Dados (CNPD) e as autoridades responsáveis pela investigação criminal.
Grupo de ransomware reivindicou o ataque
Segundo a Metro Mondego, o grupo responsável pelo ataque reivindicou publicamente a acção, alegando estar na posse de informação da empresa e manifestando a intenção de divulgar esses dados.
Embora ainda não seja possível confirmar quais os dados efectivamente copiados, a empresa decidiu informar preventivamente os potenciais afectados, permitindo-lhes adoptar medidas de protecção antes da conclusão da investigação.
Dados dos titulares de passe personalizado podem estar em causa
A empresa esclarece que os dados de pagamento com cartões bancários não foram comprometidos, uma vez que os pagamentos são processados através de terminais autónomos, separados dos sistemas afectados.
O eventual impacto incide sobre os titulares de passes personalizados, cujos dados poderão incluir:
- nome, morada, data de nascimento, fotografia, telefone e outros dados de contacto;
- Número de Identificação Fiscal (NIF) e número do documento de identificação apresentado no momento do registo;
- informação relacionada com a utilização do título de transporte.
A Metro Mondego alerta ainda que esta situação poderá abranger passes emitidos para menores, recomendando aos encarregados de educação especial atenção a mensagens, chamadas ou contactos suspeitos dirigidos às crianças e jovens.
Contactos por e-mail também poderão ter sido afetados
Além dos titulares de passes personalizados, poderão igualmente estar envolvidos dados de pessoas que trocaram mensagens de correio electrónico com a Metro Mondego, quer através de endereços institucionais, quer de colaboradores.
Nestes casos, a empresa alerta para o risco de campanhas de phishing, através de mensagens fraudulentas que procurem fazer-se passar pela Metro Mondego ou por interlocutores habituais.
Os colaboradores, antigos colaboradores, fornecedores e restantes entidades com relações contratuais com a organização serão alvo de comunicações individuais específicas, adaptadas aos dados potencialmente afectados.
Empresa recomenda reforço das medidas de prevenção
Na sequência do incidente, a Metro Mondego recomenda aos potenciais afetados que reforcem a vigilância perante tentativas de fraude, aconselhando a:
- desconfiar de chamadas, SMS ou e-mails que solicitem dados pessoais, códigos de autenticação ou pagamentos;
- evitar abrir ligações ou anexos enviados em mensagens inesperadas;
- confirmar, através de contactos oficiais já conhecidos, qualquer pedido de alteração de dados bancários ou de pagamento urgente;
- verificar atentamente contratos, faturas ou correspondência recebida em seu nome que não reconheçam.
A empresa relembra ainda que nunca solicita palavras-passe, códigos de autenticação ou dados bancários por telefone, SMS ou correio eletrónico.
A Metro Mondego garante que continuará a acompanhar a evolução da investigação e compromete-se a informar individualmente todas as pessoas cujos dados venham a confirmar-se afetados, sempre que disponha dos respetivos contactos, mantendo igualmente atualizações públicas sobre o incidente.