
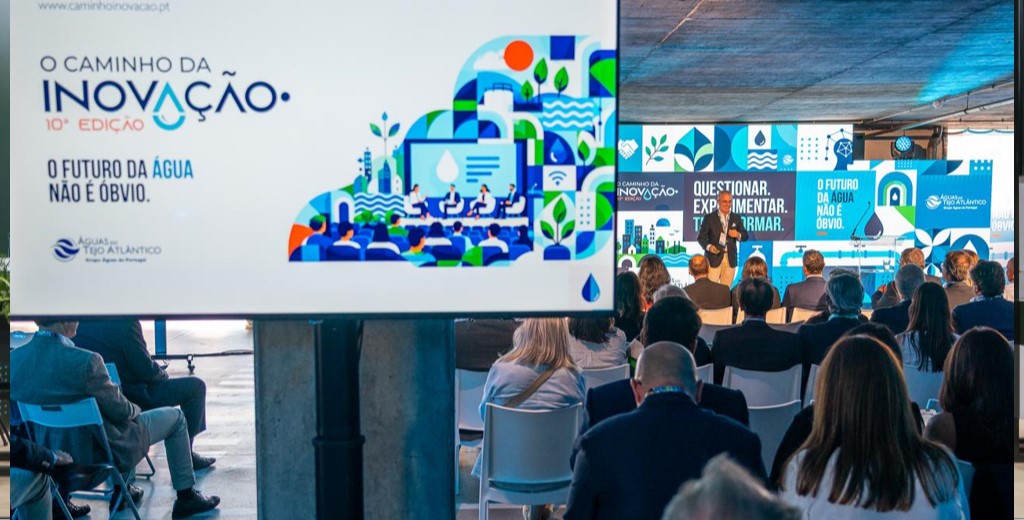
A 10ª Caminho da Inovação que teve lugar a 1 de Outubro, Dia Nacional da Água, juntou, entre outras, organizações de serviços críticos na Águas do Tejo Atlântico, com o Serviço de Informações de Segurança (SIS), a EDP, a Águas do Norte e a DC Water, a debater como assegurar a Digitalização, IA e Cibersegurança.
No painel sobre este tema, debateu-se a forma como uma entidade gestora de um serviço essencial crítico para a população, pode e deve tirar partido do Digital e da Inteligência Artificial para garantir a sua resiliência Operacional, sendo uma das questões de destaque deste evento, promovido pela Águas do Tejo Atlântico do Grupo Águas de Portugal.
O painel da «Transformação Digital nas Utilities: da ambição à execução», sessão moderada Sérgio Trindade, CIO e CISO da Águas do Tejo Atlântico, – Grupo AdP, juntou quatro especialistas com experiências reais; Nadine Zerrini, DC Water, utility de água e saneamento de Washington (EUA), Manuel Gonçalves, coordenador Programa Krítica do Serviço de Informações de Segurança (SIS), Luísa Leite Faria, Global Digital Acceleration da EDP e Rui Braga, CISO, membro do ISAC Águas e da rede nacional de CSIRT.
A sessão pôs a debate a realidade dos setores críticos e os cuidados que a adoção do digital exige nestas organizações. Mais do que estratégias, o objetivo foi discutir a execução real: como se coloca em produção, quem responde quando falha e que valor cria para o serviço público, gerando um excelente debate público.
Em destaque, o alerta do SIS: as entidades que operam sistemas essenciais críticos devem, de acordo com a Estratégia Nacional para a Resiliência das Entidades Críticas, assegurar a segmentação dos seus sistemas de informação, garantindo que uma falha ou um ataque não se amplifique à escala nacional.
Segmentar para não colapsar
Manuel Gonçalves, partilhou como o digital e a IA mudaram o mapa das ameaças às infraestruturas críticas. Entre os novos vetores identificados estão a atividade hostil, a desinformação, e os ciberataques e os riscos à segurança física, que continua a ser tão relevante como a digital.
O responsável do SIS sublinhou que, no quadro da Estratégia Nacional para a Resiliência das Entidades Críticas, as empresas que operam sistemas essenciais críticos devem assegurar a segmentação dos seus sistemas e da sua informação. O objetivo é impedir que um incidente se propague à escala nacional.
O alerta assenta em duas ideias centrais:
• Segmentação e autonomia: cada entidade deve operar de forma soberana, com sistemas próprios capazes de funcionar em caso de ataque ou falha de terceiros.
• Capacidade de operação analógica: manter proximidade à operação física e a capacidade de funcionar sem sistemas digitais é parte da resiliência.
A Estratégia Nacional de Resiliência exige ainda uma avaliação de risco digital por entidade. Cabe à gestão de cada organização garantir o equilíbrio certo entre a cooperação com outras entidades e a resiliência própria pela qual responde.
Da ambição à execução: os outros destaques
IA à escala na EDP. Luísa Leite Faria, da equipa de Global Digital Acceleration da EDP, partilhou a experiência de uma organização com centenas de agentes de IA em funcionamento. A medição do valor gerado por cada agente, a autonomia, a definição de responsáveis e o papel de um sistema de gestão AIMS no dia a dia.
Proteger a água, incluindo a própria IA. Rui Braga, CISO e parte da rede nacional de CSIRT, apresentou o Cyber Security Plan, que assenta num grupo de operações de segurança para a protecção dos sistemas de gestão e operação, da gestão preditiva de alertas, incluindo nos autómatos industriais que garantem a água.
O olhar de Washington. Nadine Zerrini, responsável por inovação e IA na DC Water, mostrou como uma utility de água transforma uma estratégia de IA em roteiros concretos, modelos de governação e equipas preparadas, e como se ganha a confiança dos operadores nas recomendações dos algoritmos.
Regulação e responsabilidade. O painel discutiu ainda o impacto da NIS2 e do AI Act, que reforçam a responsabilidade dos gestores pela segurança da informação, e os riscos de agentes de IA atuarem fora das regras definidas.
Alarmismo ou aviso sério? No debate cruzado, os oradores responderam a perguntas sobre os sinais recentes de agentes de IA que contornam restrições e comunicam entre si. Em discussão estiveram os limites a impor a estes agentes, a necessidade de os monitorizar e a proteção de toda a cadeia digital.
Três conclusões
No encerramento, Sérgio Trindade, CIO e CISO da Águas do Tejo Atlântico, resumiu o debate em três ideias; Fazer bem: o Digital e a IA medem o seu valor na operação real em segurança, não em pilotos; Preparar as pessoas: a transformação é um tema que começa nas pessoas, processos e governação, e só depois vem a tecnologia que tem sempre de ser segura e, por fim, Proteger e confiar: a resiliência das entidades críticas exige uma avaliação de risco digital e medidas por entidade com soberania digital que garanta o equilíbrio entre a resiliência própria e a cooperação.