
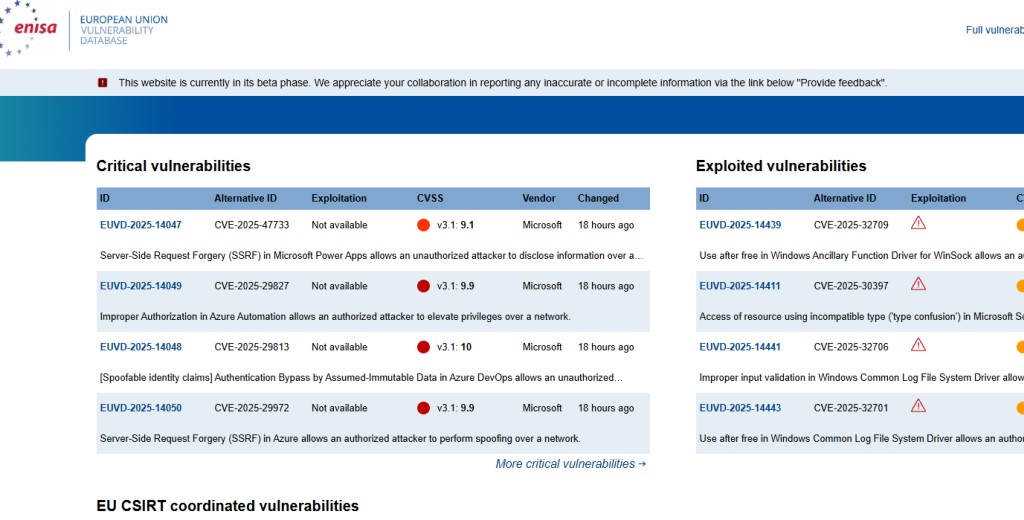
A Agência da União Europeia para a Cibersegurança (ENISA) desenvolveu a Base de Dados Europeia de Vulnerabilidades – EUVD, tal como previsto na Directiva NIS2. O serviço EUVD, que será mantido pela ENISA, está agora operacional. Disponível aqui
A base de dados fornece informações agregadas, fiáveis e accionáveis, tais como medidas de atenuação e estado de exploração das vulnerabilidades de cibersegurança que afectam os produtos e serviços das tecnologias da informação e das comunicações (TIC).
Henna Virkkunen, Vice-Presidente Executivo da Comissão Europeia para a Soberania Tecnológica, Segurança e Democracia, afirmou: “A base de dados de vulnerabilidades da UE é um passo importante para reforçar a segurança e a resiliência da Europa. Ao reunir informações sobre vulnerabilidades relevantes para o mercado da UE, estamos a elevar os padrões de cibersegurança, permitindo que as partes interessadas dos sectores público e privado protejam melhor os nossos espaços digitais partilhados com maior eficiência e autonomia.”
Juhan Lepassaar, Diretor Executivo da ENISA, declarou: ”A ENISA atinge um marco importante com a implementação do requisito relativo à base de dados de vulnerabilidades da Directiva SRI 2. A UE está agora equipada com uma ferramenta essencial concebida para melhorar substancialmente a gestão das vulnerabilidades e dos riscos a elas associados. A base de dados garante transparência a todos os utilizadores dos produtos e serviços TIC afectados e constituirá uma fonte de informação eficiente para encontrar medidas de atenuação.”
Porquê uma base de dados europeia de vulnerabilidades?
O objectivo da EUVD é assegurar um elevado nível de interconexão das informações publicamente disponíveis provenientes de múltiplas fontes, como as CSIRT, os fornecedores e as bases de dados existentes. Para atingir este objectivo, a plataforma baseia-se numa abordagem holística. Enquanto base de dados interligada, a EUVD permite uma melhor análise e facilita a correlação de vulnerabilidades, facilitando o software de código aberto Vulnerability-Lookup, permitindo assim uma melhor gestão dos riscos de cibersegurança.
O EUVD oferece, por conseguinte, uma fonte de informação fiável, mais transparente e mais ampla, melhorando ainda mais o conhecimento da situação e limitando a exposição a ameaças.
A quem se destina o EUVD?
A base de dados está acessível ao público em geral para consulta de informações relacionadas com vulnerabilidades que afectam produtos e serviços de TI. Destina-se também aos fornecedores de redes e sistemas de informação e às entidades que utilizam os seus serviços. As informações documentadas na EUVD destinam-se igualmente às autoridades nacionais competentes, como a rede de CSIRTs da UE, bem como a empresas privadas e investigadores.
Como é que funciona?
A informação agregada da base de dados é apresentada através de painéis de controlo. A EUVD oferece três vistas de painel: para vulnerabilidades críticas, para vulnerabilidades exploradas e para vulnerabilidades coordenadas da UE. A secção Vulnerabilidades coordenadas pela UE enumera as vulnerabilidades coordenadas pelas CSIRT europeias e inclui os membros da rede de CSIRT da UE.
As informações sobre vulnerabilidades recolhidas e referenciadas provêm de bases de dados de fonte aberta. São acrescentadas informações adicionais através de avisos e alertas emitidos pelas CSIRT nacionais, orientações de atenuação e correção publicadas pelos fornecedores, juntamente com marcas de vulnerabilidades exploradas. Os registos de dados do EUVD podem incluir:
Uma descrição da vulnerabilidade;
Produtos ou serviços TIC afectados e/ou versões afectadas, a gravidade da vulnerabilidade e a forma como pode ser explorada;
Informações sobre as correcções ou orientações relevantes disponíveis existentes fornecidas pelas autoridades competentes, incluindo as CSIRT, e dirigidas aos utilizadores sobre a forma de atenuar os riscos.
O papel da ENISA no ecossistema de vulnerabilidades
Para cumprir o requisito da Diretiva NIS2, a ENISA iniciou uma cooperação com diferentes organizações da UE e internacionais, incluindo o programa CVE do MITRE. A ENISA está em contacto com o MITRE para compreender o impacto e as próximas etapas após o anúncio do financiamento do Programa de Vulnerabilidades e Exposições Comuns.
Os dados CVE, os dados fornecidos pelos fornecedores de TIC que divulgam informações sobre vulnerabilidades através de avisos e as informações pertinentes, como o catálogo de vulnerabilidades exploradas conhecidas da CISA, são automaticamente transferidos para o EUVD.
Este objectivo será igualmente alcançado com o apoio dos Estados-Membros que estabeleceram políticas nacionais de Divulgação Coordenada de Vulnerabilidades (DVC) e que designaram uma das suas CSIRT como coordenadora, acabando por tornar o EUVD uma fonte fiável para um melhor conhecimento da situação na UE.
Enquanto Autoridade de Numeração CVE (CNA), a ENISA pode registar vulnerabilidades e apoiar a divulgação de vulnerabilidades desde Janeiro de 2024, em relação a vulnerabilidades em produtos informáticos descobertas pelas próprias CSIRT da UE; e vulnerabilidades comunicadas às CSIRT da UE para divulgação coordenada, desde que não estejam no âmbito de outra Autoridade de Numeração CVE.