
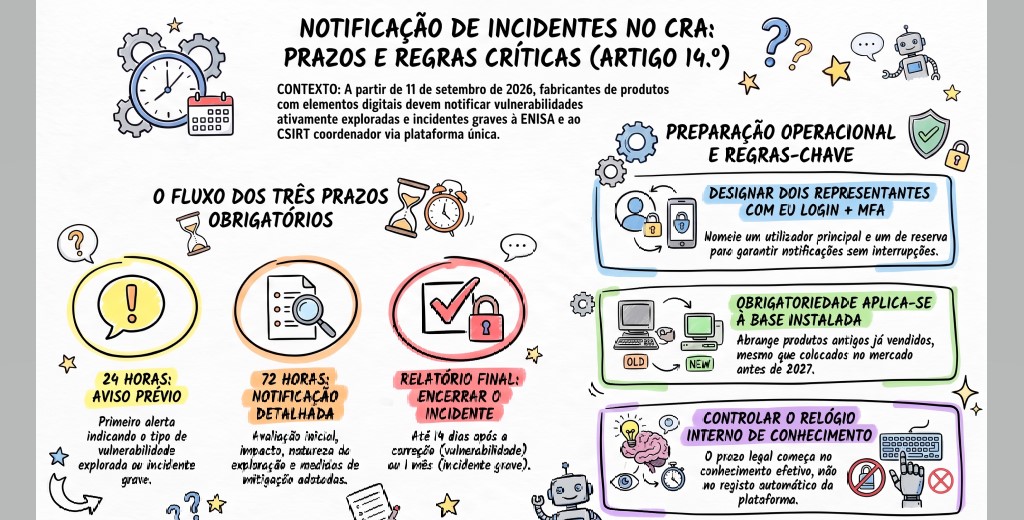
Desde 11 de Setembro de 2026, as obrigações de notificação de cibersegurança previstas no Artigo 14.º do Regulamento de Ciber-Resiliência da União Europeia (CRA) entraram formalmente em vigor, impondo deveres estritos aos fabricantes e responsáveis por produtos com elementos digitais. A partir desta data, passa a ser obrigatório comunicar vulnerabilidades activamente exploradas e incidentes graves de segurança através da nova Plataforma Única de Notificação gerida pela ENISA. Esta exigência aplica-se de forma contínua e abrange não apenas novos lançamentos, mas também toda a base instalada de produtos colocados no mercado antes de 11 de Dezembro de 2027, por força da derrogação expressa do Artigo 69(3), ainda que esses produtos mais antigos nunca venham a exigir marcação CE. Por outro lado, falhas de rotina e vulnerabilidades corrigidas antes de qualquer exploração não estão abrangidas, permanecendo nos fluxos habituais de gestão interna das organizações.
Todas as submissões são centralizadas no portal da ENISA e posteriormente encaminhadas para o CSIRT nacional designado como coordenador no Estado-Membro onde se localiza o estabelecimento principal do fabricante, ou seja, onde são tomadas predominantemente as decisões sobre a cibersegurança do produto. O processo de notificação estrutura-se em três etapas temporais rigorosas a contar do momento em que a organização toma conhecimento razoável do evento. A primeira etapa exige um aviso prévio no prazo de 24 horas, que funciona como um alerta simples indicando o tipo de evento, o produto afectado e se há suspeita de actos maliciosos no caso de incidentes. Segue-se, no prazo de 72 horas, uma notificação mais detalhada especificando a natureza da falha, a avaliação inicial e as medidas de mitigação adoptadas ou recomendadas aos utilizadores. Por fim, deve ser submetido um relatório final no prazo de 14 dias após a disponibilização de uma correcção, no caso de vulnerabilidades, ou no prazo de um mês a contar da notificação das 72 horas, no caso de incidentes graves.
Do ponto de vista operacional, o acesso à plataforma exige a utilização de uma conta EU Login com autenticação multifator (MFA) obrigatoriamente ativade. A ENISA recomenda a designação imediata de um representante principal e de um representante secundário ou de reserva, garantindo que a capacidade de notificação não fica comprometida por ausências individuais. Embora o CSIRT coordenador proceda à validação manual do representante, esse processo decorre em paralelo e não impede a submissão imediata de alertas, permitindo-se até vinte notificações por um utilizador não verificado antes que a validação se torne estritamente obrigatória.
Existem contudo limitações técnicas importantes que exigem atenção redobrada por parte das equipas de conformidade e resposta a incidentes. A versão inicial da plataforma não dispõe de uma interface de programação de aplicações (API), o que torna a submissão um processo estritamente manual através do navegador. Adicionalmente, os rascunhos guardados no portal são privados e visíveis apenas pelo seu criador, tornando essencial redigir os relatórios em documentos internos partilhados antes da transcrição na plataforma. Outro aspeto crítico reside na contagem de prazos, uma vez que o contador de 72 horas visível na plataforma mede 48 horas a partir da entrega do aviso prévio de 24 horas e não a partir da tomada de conhecimento legal, tornando indispensável que as empresas mantenham o seu próprio registo e cronologia interna para comprovar o cumprimento dos prazos regulamentares.
Até 4 de Setembro de 2026 não havia resposta publicada para a questão mais prática desta página: qual a equipa nacional que recebe efetivamente a sua notificação. A ENISA publicou agora uma lista dos CSIRT designados como coordenadores que indica um ou mais URL de contacto para cada um dos 27 Estados-Membros, e atribuiu-lhe nova data de 10 de setembro de 2026, pelo que deve verificar novamente a sua linha antes de confiar numa cópia obtida anteriormente. A Irlanda remete para uma página do NCSC dedicada ao CRA; a Espanha indica duas vias distintas do INCIBE, uma para incidentes e outra para a coordenação de vulnerabilidades.