
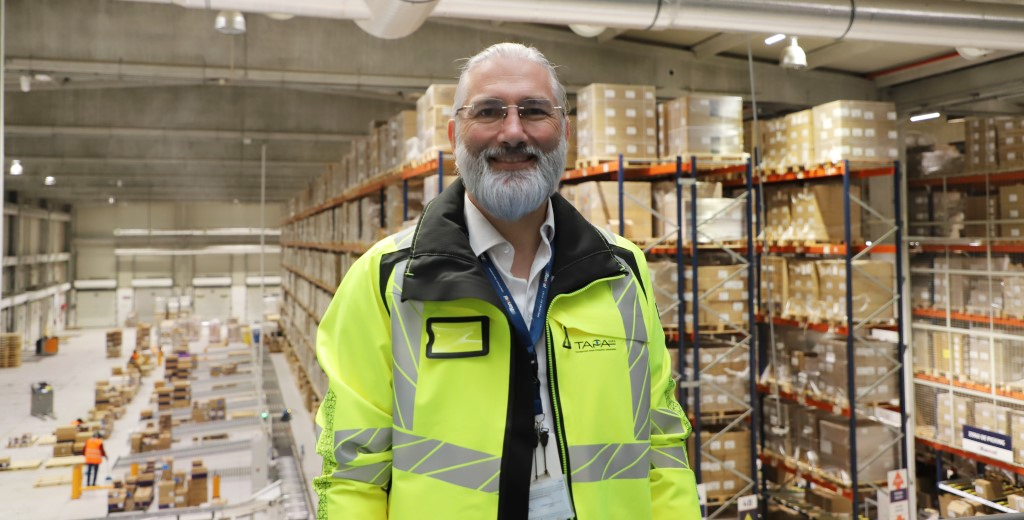
A segurança na logística deixou de ser apenas uma preocupação reactiva. Na Rangel Logistics Solutions, ela é tratada como uma capacidade operacional estratégica, transversal a todas as linhas de negócio e geografias. Através da combinação de tecnologia avançada, processos robustos e cultura organizacional, a Rangel garante protecção de activos, mitigação de riscos e continuidade operacional, mesmo em cenários complexos e internacionais. O modelo centralizado com execução local, suportado por Control Tower/GSOC, playbooks, analítica de IA e certificações reconhecidas internacionalmente, demonstra como a segurança pode ser não apenas um requisito de conformidade, mas um motor de confiança e valor para o negócio. Nesta entrevista, Filipe de Almeida, Corporate Security & Business Resilience Manager, fala sobre a visão, as prioridades e os desafios da Rangel na construção de um ecossistema seguro, resiliente e orientado para resultados, mostrando como a segurança pode acelerar operações, reduzir perdas e transformar a percepção do risco em vantagem competitiva.
Security Magazine – Como a segurança surgiu na sua vida?
Filipe de Almeida – A segurança surgiu na minha vida pela via da tecnologia. Em 1997 comecei na cibersegurança e administração de sistemas — a montar redes, proteger servidores e desenhar integrações críticas. Muito cedo aprendi duas verdades que me acompanham até hoje: segurança é gestão de risco (não de medo) e só cria valor quando está alinhada com a operação — quando acelera, simplifica e dá previsibilidade ao negócio.
O primeiro grande ponto de viragem aconteceu em 2003, quando entrei no Metro do Porto (via TIP) para coordenar o Posto Central de Gestão de Bilhética do Andante. O EURO 2004 levou-me do “backend” para o terreno: além do sistema de bilhética, passei a gerir a fiscalização de títulos e, depois, a vigilância humana e a articulação com as forças policiais. Aí percebi que a segurança eficaz nasce do encontro entre pessoas, processos e dados — e que decidir bem, em minutos, vale mais do que planear perfeito durante semanas.
Para dar estrutura e profundidade a essa prática, estudei Criminologia e fiz especializações em Israel. Trouxe dessas experiências uma abordagem data-driven à segurança física: recolher e tratar informação útil, antecipar (em vez de apenas reagir) e desenhar respostas proporcionais ao risco, com a tecnologia a servir o terreno — e não o contrário.
Em 2015, a Rangel desafiou-me a construir a Direcção de Segurança numa área nova para mim: protecção de bens e da cadeia logística. Foi o passo natural para juntar as duas metades do meu percurso — ciber e terreno — num modelo único. Nasceu daí a minha defesa ativa da Resiliência de Negócio: não como dossiers em prateleiras, mas como um sistema vivo que mapeia processos e ativos, lê interdependências, mede impacto (RA/BIA) e actualiza BCP/DRP sempre que algo muda.
Saí em 2018 para um projecto internacional e regressei em 2021 com um objectivo claro: integrar Segurança Física, Ciber e Continuidade — e ligar tudo ao resultado operacional. Pelo caminho, aprofundei o trabalho em standards (sou ISO 22301 e ISO 27001 Lead Implementer) e contribuí para o TAPA CyberSecurity Standard (CSS), porque a supply chain deixou de ser apenas camiões e armazéns — é também todo um mundo digital e integrações com terceiros.
Como está estruturada a função da segurança dentro da Rangel e qual o seu papel no contexto global da operação logística?
Na Rangel, a Segurança é corporativa, transversal a todas as linhas de negócio e geografias, com reporte directo à Administração. Assenta em três pilares: Security & Loss Prevention, Cyber & Information Security e Business Resilience. Esta integração elimina fricções, cria linguagem comum e permite ver o risco como um continuum — do físico ao digital, da prevenção à resposta e à recuperação.
Operamos num modelo orquestrado centralmente e executado localmente. A Control Tower/GSOC integra CCTV (Avigilon com analítica/IA), Acessos e Intrusão e Gestão de Incidentes, com playbooks guiados, priorização de alarmes e “fita do tempo” para after-action reviews.
No terreno, cada plataforma trabalha com runbooks simples, ajustados ao risco e à realidade local, e com uma cadeia de comando que evita zonas cinzentas: a vigilância responde funcionalmente à Corporate Security; conflitos escalam por canais definidos; lei e doutrina são soberanas.
O papel no negócio é inequívoco: entrar cedo no desenho de soluções, reduzir perdas e interrupções, acelerar auditorias e aumentar a confiança do cliente. Governamos por KPIs/KRIs que ligam risco a serviço e margem (MTTA, MTTR, perdas/danos por mil envios, audit readiness, conformidade procedimental).
Se um controlo não move o indicador, redesenhamos. Segurança não deve ser um custo inevitável, mas sim uma capacidade central para potenciar o crescimento seguro e sustentável.
De que forma a segurança é integrada na estratégia de negócio e proposta de valor da empresa?
A segurança não “assina” no fim — desenha no início. No solution design, sentamo-nos com as áreas Comercial, Operações e IT para definir requisitos físicos e ciber, SLAs de continuidade e risk tiering de cargas, rotas e parceiros. Desde logo, medimos impacto: custo evitado, first-time-right, lead time e esforço de auditoria do cliente. O modelo central + local assegura padronização e rastreabilidade entre países, sem perder agilidade operacional.
Preferimos standards a slogans. Ancoramos a governação em TAPA FSR/TSR/CSS, ISO 27001, ISO 22301, guidelines ASIS e NIST. Isto encurta a due diligence, acelera onboarding e transforma a nossa proposta numa promessa auditável: proteger carga, manter continuidade e provar o que fazemos com evidência objectiva. O resultado é menos retrabalho, mais previsibilidade comercial e, sobretudo, confiança renovada a cada renovação contratual.
A integração não é apenas técnica; é cultural. As Doutrinas e Princípios de Segurança (cooperação integral, prontidão, rigor) tornam-se hábitos diários — do turno de armazém ao boardroom. Assim, a segurança deixa de ser um “não” burocrático e passa a ser um como — a forma disciplinada e inteligente de viabilizar o negócio.
Quais as principais prioridades da área de segurança e resiliência para os próximos anos?
A nossa agenda tem cinco eixos, com metas e donos claros. Primeiro, consolidar a Control Tower/GSOC como cérebro operativo: playbooks guiados, priorização inteligente de alarmes, “fita do tempo” e cobertura robusta em geografias com rede frágil, via edge analytics e store-and-forward. Queremos menos ruído e respostas mais rápidas, com lições aprendidas incorporadas no próprio sistema.
Segundo, tornar a Resiliência Viva: manter um mapa actualizado de processos, activos e interdependências, acoplando RA/BIA contínuos e BCP/DRP que mudam quando a operação muda — não quando o calendário manda.
Terceiro, reforçar Cyber & InfoSec na supply chain: zero-trust nas integrações, gestão de terceiros com “dentes”, OT/IoT segmentados e correlação físico↔lógico para travar fraude e insider.
Quarto, certificar para competir: TAPA FSR nas plataformas principais, TAPA TSR nas rotas críticas, TAPA CSS global e ISO 27001/22301 em multi-site para acelerar auditorias e garantir comparabilidade.
Quinto, pessoas e cultura: Doutrinas operacionalizadas em micro-learning, simulações regulares e indicadores comportamentais que provam mudança — menos falhas de procedimento, MTTA/MTTR em queda e resposta mais rápida.
Como a Rangel garante a segurança da sua cadeia logística, sobretudo em contexto internacional?
Tudo começa no desenho por risco. Carga, rota e cliente determinam controlos proporcionais logo na proposta: desde requisitos de parque seguro, escoltas e janelas de entrega até exigências de ciber nas integrações e cadeia de custódia digital.
Assim, quando a operação arranca, as regras estão claras, testadas e alinhadas com o SLA.
A governação de parceiros é crítica. Realizamos due diligence contínuo, incluímos cláusulas contratuais de segurança, fazemos auditorias regulares e acompanhamos KPIs de desempenho. Em corredores sensíveis, exigimos práticas TAPA e parques seguros.
A Control Tower centraliza eventos de CCTV, acessos e intrusão e, quando a rede é limitada, recorremos a edge analytics e store-and-forward para manter deteção e evidência sem saturar ligações.
A telemática e IoT alimentam geofencing, alertas de desvio e re-roteamento dinâmico.
Na resiliência, mantemos RA/BIA contínuos e exercitamos table-tops e testes técnicos com parceiros internacionais. Resultado: continuidade previsível, confiança mensurável e prova objectiva em qualquer geografia.
Que tipo de medidas e tecnologias estão implementadas nos vossos centros logísticos e plataformas de forma a garantir níveis elevados de protecção?
Seguindo os princípios de Layered Protection e Security in Depth, a protecção começa no perímetro — desenho por risco, iluminação dirigida, barreiras, lay-outs que segregam fluxos de pessoas e máquinas — e continua internamente com Controlo de Acessos e Intrusão centralizados (políticas por função/horário, zonas segregadas, anti-passback, hardening de controladores e registos auditáveis).
Tudo é pensado para dissuadir, detectar e responder, seguindo os princípios de ESRM (Enterprise Security Risk Management) e CPTED (Crime Prevention Through Environmental Design).
A videovigilância Avigilon com analítica/IA detecta veículos em contramão ou excesso de velocidade, peões em zonas de máquinas e intrusões fora de janela de acesso.
Em África, operamos com edge + store-and-forward para garantir evidência mesmo com baixa largura de banda.
A gestão de incidentes está a ser migrada para o Mission Control, com playbooks guiados e “fita do tempo” para reconstrução e melhoria.
No chão da operação, IoT e telemática permitem geofencing, detecção de desvios e rerouting; scan events criam cadeia de custódia digital. O MCPTT substitui telefonemas por coordenação táctica (grupos, dispatch, localização, gravação) com rasto auditável.
Fechamos com privacy-by-design e plano de alinhamento com as principais certificações (TAPA FSR/TSR/CSS, ISO 27001/22301), criando uma linguagem comum e uniforme.
Que metodologias e/ou frameworks de gestão de riscos orientam o vosso trabalho?
A nossa governação de risco segue a ISO 31000: define apetite, papéis e ciclo identificar-avaliar-tratar-monitorizar, com risk owners e escalonamento claro.
Para continuidade e resiliência, aplicamos ISO 22301/22316/22361: BIA que prioriza o que ameaça o serviço, planos que funcionam no caos e gestão de crises com papéis e critérios de go/no-go objectivos.
Em segurança da informação e ciber, alinhamos-nos com ISO 27001/27002/27005 e o NIST CSF, apoiados pelos NIST SP 800-30/37/39 para risco, autorização e governação.
Na supply chain, combinamos ISO 28000 com TAPA FSR/TSR/CSS, criando uma gramática comum entre instalações, rotas e parceiros.
Por último, estamos a desenvolver uma plataforma de resiliência que mantém um mapa vivo de processos, activos, riscos, controlos e evidências, alimentado por eventos e after-action reviews. A gestão decide com KPIs/KRIs que ligam risco a serviço e margem, priorizando investimento onde a barreira muda o resultado.
Pode partilhar um exemplo concreto em que a empresa teve de activar o seu plano de continuidade de negócio?
No apagão nacional do início deste ano, activámos de imediato o BCP corporativo.
Por razões de confidencialidade, não detalho procedimentos. O essencial é que o plano respondeu cabalmente às necessidades e permitiu manter 100% das operações com segurança, qualidade e prazos preservados.
Não houve quebras de serviço nem penalizações contratuais; houve coordenação clara e comunicação transparente.
O episódio validou o conceito de Resiliência Viva: comando único, playbooks ensaiados, controlo central e execução disciplinada no terreno. Medimos desempenho com indicadores objectivos e fechámos as lições aprendidas rapidamente, reforçando práticas e ajustando runbooks onde necessário. Mais do que “um teste superado”, foi a confirmação de que a continuidade é uma capacidade operacional — e não um dossiê na prateleira.
De que forma, os colaboradores são sensibilizados para a importância da segurança?
Tratamos o awareness como um hábito organizacional, não como uma “acção pontual”. A Metacompliance é o motor desse hábito: sustenta um calendário quinzenal de campanhas curtas, muito visuais e orientadas a comportamentos, com conteúdos localizados e segmentados por função (operações de armazém, motoristas, equipas de escritório, IT, gestão).
Cada peça dura 3–5 minutos e é pensada para o contexto real da Rangel — desde o uso de portais a boas práticas no manuseamento de documentos.
O programa combina formação em micro-learning com simulações regulares de phishing que espelham situações reais do sector (ex.: “alteração de recolha urgente”, “factura de transportador”, “actualização de credenciais do portal”). As simulações têm dificuldade progressiva e variam por perfil: quem trabalha com documentação de transporte recebe cenários com eCMR; quem lida com facturação treina fraudes de pagamento; quem integra sistemas treina pedidos falsos de acesso.
Quando alguém clica numa armadilha, a Metacompliance activa remediação imediata (micro-módulo de correcção); quando alguém reporta correctamente, recebe reforço positivo. O objectivo não é “apanhar” ninguém — é criar reflexos.
Qual o papel que desempenha a tecnologia e digitalização na segurança e gestão de risco da empresa?
Para nós, a tecnologia é arquitectura — a forma como ligamos pessoas, processos e risco numa imagem operacional única.
A Control Tower/GSOC agrega sensores e eventos, prioriza o que importa, activa playbooks e guarda a “fita do tempo” para auditoria e melhoria. Isto reduz ruído, diminui MTTA/MTTR e transforma cada incidente numa oportunidade de aprendizagem.
A convergência físico-digital (vídeo + acessos + sinais lógicos) expõe anomalias que antes passavam despercebidas: abuso de credenciais, fraude operacional, desvios comportamentais. IoT e telemática fornecem telemetria com propósito (geofencing, desvios, cadeia de custódia digital), e edge analytics assegura detecção onde a rede é frágil. Por seu lado, o MCPTT permite comunicações simples e ágeis, com rasto completo das interacções em caso de incidente.
Na plataforma de resiliência, qualquer alteração relevante dispara triggers (RA/BIA/BCP/DRP), mantendo a continuidade viva. Decidimos com dashboards de KPIs/KRIs; se um controlo não move o indicador, ajustamos o desenho. A tecnologia não é adorno; é o sistema operativo que nos permite crescer com risco controlado.
Estão a adoptar soluções baseadas em IA, videovigilância inteligente para monitorizar activos?
Sim, adoptamos IA e videovigilância inteligente como parte do nosso sistema operativo, não como “gadget”. As câmaras Avigilon com analítica reconhecem padrões de risco (contramão, excesso de velocidade, tailgating, permanências anómalas, intrusões fora de janela) e geram eventos priorizados. O Mission Control guiará a resposta passo a passo e regista a “fita do tempo”, permitindo reconstrução e after-action com evidência.
Tudo isto é governado por privacy-by-design e human-in-the-loop. Avaliamos deriva/viés dos modelos com funcionalidades como “Focus of Attention”. A regra é simples: a IA prioriza e acelera, as equipas humanas decidem — com melhor contexto e menos ruído.
Que importância têm as certificações, como a TAPA, na credibilidade e competitividade da Rangel?
Tratamos certificações como moeda de confiança. Em muitas RFPs, TAPA FSR/TSR e ISO 27001/22301 são critérios de qualificação.
Internamente, impõem disciplina de procedimentos, evidências e indicadores (tempo de fecho de NCs, audit readiness, eficácia de controlos); externamente, convertem segurança em proposta de valor: “capacidade certificada” de proteger carga e manter continuidade com prova independente.
As certificações ancoram a transformação digital (TAPA CSS/ISO 27001) e a Resiliência Viva (ISO 22301). O roteiro é claro: implementar TAPA FSR nas plataformas principais; TAPA TSR nas rotas críticas; TAPA CSS à escala global; e ISO 27001/22301 em multi-site para comparabilidade internacional e auditorias mais rápidas.
Mais do que selos, as certificações criam linguagem comum com clientes e parceiros, elevam o baseline em toda a rede e reduzem a entropia organizacional.
São estratégia comercial, disciplina operacional e motor de confiança em simultâneo.
Na sua perspectiva, quais são os maiores riscos de segurança associados à actividade logística?
O risco já não chega em silos — chega em pacotes interligados. No bloco digital & ciberfísico, enfrentamos integrações WMS/TMS/ERP/APIs, dependência de cloud/SaaS, edge distribuído e OT/IoT exposto (câmaras, sensores, telemática), somados a GNSS jamming/spoofing e fraude suportada por IA (voz sintética, deepfakes).
No crime organizado e fraude, surgem false pickup, double brokering, conluio interno, e-CMR manipulado e slash-and-grab em parques. Somam-se choques macro (geopolítica, regulação volátil, greves, escassez de talento), clima & infra-estruturas (ondas de calor, cheias, incêndios, falhas de energia/telecom, cold chain sob pressão) e factor humano e reputação (rotatividade, fadiga, formação desigual, ESG em tempo real). O denominador comum é a velocidade com que um desvio local se transforma num impacto sistémico.
A resposta eficaz exige Resiliência com mandato real — para priorizar e decidir em horas, não em semanas. Pede zero-trust e governação de terceiros com capacidade de remediação, risk tiering de rotas e parceiros, testes reais de continuidade (não apenas “de papel”) e comunicações tácticas que cortem ruído e assegurem comando único em incidentes.
Quais considera serem os novos riscos que estão a emergir e que poderão afectar a globalização das cadeias de abastecimento?
Vejo pressões sistémicas a remodelar a logística: fragmentação geopolítica e regulação volátil que mudam contractos “de um dia para o outro”; ciberataques de ecossistema (IT/OT/IoT) e dependência de terceiros que amplificam impactos; clima extremo e energia a afectar cold chain e infra-estruturas; chokepoints físicos e rotas instáveis que alteram lead times. Junta-se a escassez de talento e o risco de conhecimento crítico concentrado.
Responder bem exige desenhar para a incerteza: cenários prontos a activar, redundância inteligente (rotas, parques, parceiros), governação de terceiros com dentes, integração ciber + físico e Control Tower a orquestrar a resposta.
Acima de tudo, pede uma Resiliência empoderada, capaz de reconfigurar a operação em horas, com dados à decisão e prova objectiva para clientes e autoridades.
Que conselho deixaria a outras empresas logísticas que pretendem reforçar a sua resiliência e protecção operacional?
Tratem a Resiliência como sistema operativo — não como projecto temporário. Comecem por mapear processos/activos/interdependências com profundidade suficiente para decidir em horas, e escolham KPIs/KRIs que ligam risco a serviço e margem. Dêem dentes à governação: um dono claro, critérios de go/no-go objectivos e cultura de escalar cedo sem penalizar quem levanta a mão.
Construam um GSOC/Control Tower, integrem ciber + físico (zero-trust, OT/IoT segmentados, correlação de acessos) e adoptem telemetria com propósito (geofencing, eCMR, cadeia de custódia digital).
Invistam em redundância inteligente onde o BIA o justifica e certifiquem para competir (TAPA FSR/TSR/CSS; ISO 27001/22301). Façam formação curta e frequente, publiquem resultados e assumam um plano de 90 dias com quick wins — para criar tracção e credibilidade interna.
Se tivesse de deixar uma só frase: empoderem a Resiliência, orquestrem por dados e certifiquem o que vendem. O resto — eficiência, confiança e crescimento sustentável — vem por arrasto.
Dados sobre a Rangel
Fundada em 1980 por Eduardo Rangel, a Rangel Logistics Solutions iniciou atividade na área aduaneira e rapidamente se afirmou como um parceiro logístico global, oferecendo soluções integradas de transporte e logística com um modelo One Stop Shop. Com sede na Maia (Porto), a empresa dispõe de mais de 389 mil m² de armazéns e centros logísticos distribuídos por diversos pontos estratégicos de Portugal – incluindo Lisboa, Leiria, Coimbra, Évora, Braga, Faro, e arquipélagos da Madeira e dos Açores – e pelos nove países onde opera directamente: Portugal, Angola, Moçambique, Cabo Verde, Brasil, México, África do Sul, Zâmbia e Tanzânia. A sua rede global permite movimentar carga para mais de 220 países e territórios. Em 2024, a Rangel movimentou 10,2 milhões de envios e 1,4 milhões de toneladas de carga, servindo sectores como Farmacêutica e Saúde, Moda, Automóvel, Electrónica, Vinhos e Bebidas, Alimentar, Indústria, Petróleo e Gás, Mineração e FMCG. A empresa conta com frota própria e subcontratada, assegurando flexibilidade operacional, e atingiu em 2024 um volume de facturação de 260 milhões de euros, empregando cerca de 2.500 colaboradores.