
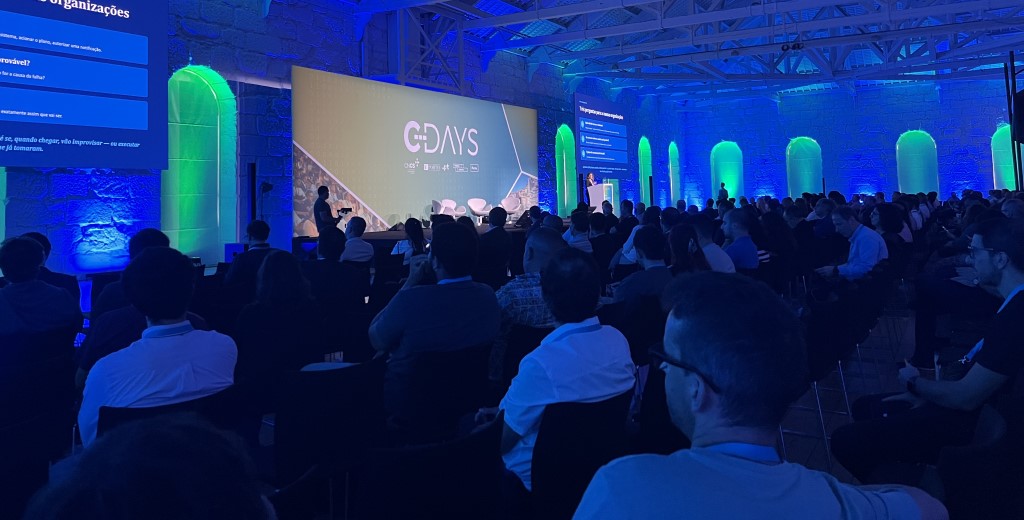
A 12ª edição da CDAYS, maior conferência anual de cibersegurança nacional organizada pelo Centro Nacional de Cibersegurança, decorreu na Alfândega do Porto. Durante três dias, centenas de participantes ficaram a conhecer as mais recentes novidades, avanços e visões em matéria de cibersegurança, nomeadamente sobre o novo Regime Jurídico da Cibersegurança.
Durante os três dias, os oradores da CDAYS abordaram aspectos como a transição da tecnologia como um nicho técnico para uma infra-estrutura crítica essencial, assim como aspectos como a soberania digital. Foram discutidos os desafios da IA, a gestão de vulnerabilidades ou a implementação dos novos quadros jurídicos, com destaque para a NIS 2.
Os participantes destacaram a importância da cooperação entre o Estado, universidades e empresas de forma a atraírem talento qualificado e fortalecerem a resiliência nacional. O evento, que superou os 1400 participantes, sublinhou a necessidade de equilibrar a inovação tecnológica com a responsabilidade ética e a segurança de dados dos cidadãos.
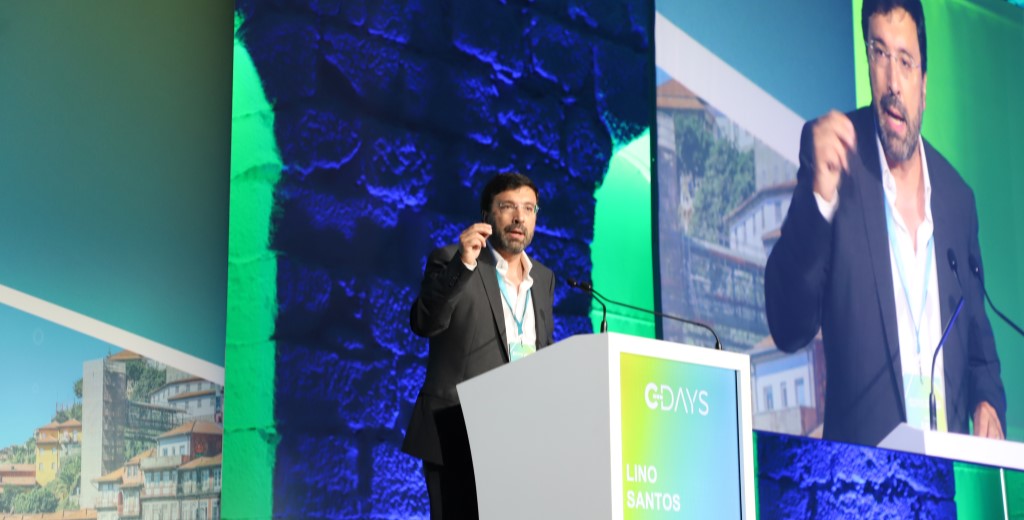
Na sessão de abertura, Lino Santos, coordenador do Centro Nacional de Cibersegurança, destacou que este ano “é certamente um ano para a cibersegurança nacional e ficará como o ano de muitas decisões públicas e privadas que pretendem dar mais resiliência às redes e sistemas de informação nacionais”.
Como destacou, a publicação do novo Regime Jurídico de Cibersegurança foi o “pontapé de saída num caminho de muitos desafios e oportunidades”. O coordenado focou a importância de se dar uma responsabilidade às lideranças, de forma a colocar o risco de cibersegurança no topo das prioridades da tomada de decisão.
As tarefas são muitas nos próximos tempos e, por isso, “foi estabelecido um prazo adequado de implementação das medidas e adaptação necessárias. O prazo de 24 meses previsto no regime jurídico, a contar da publicação do regulamento do CNCS, que ocorrerá em breve, é um tempo de criar culturas organizacionais e corrigirem-se ineficiências nas infraestruturas, redes e sistemas”.
Regulamento do novo Regime Jurídico da Cibersegurança é publicado na próxima semana
O novo Regime Jurídico da Cibersegurança esteve em destaque nesta edição, o qual já foi publicado em Diário da República (DRE) através do Decreto-Lei n.º 125/2025. A lei funciona como um “esqueleto” geral: define quem está abrangido e quais são as multas, mas não detalha as regras técnicas do dia a dia.
Para que a lei tenha efeito prático, é indispensável o Regulamento do Centro Nacional de Cibersegurança (CNCS). É este documento que vai ditar as regras do jogo: o nível de segurança exigido a cada empresa, as medidas técnicas obrigatórias e o funcionamento da plataforma onde as entidades se devem registar.
Neste sentido, o CNCS publicará na próxima semana o regulamento que contém um conjunto de instrumentos de apoio e reforço da construção da cibersegurança nacional. O novo quadro nacional de referência (referencial nacional e repositório de boas de práticas estará à disposição das entidades, assim como de medidas de cibersegurança mínimas e dos controlos de implementação de regras para notificações electrónicas e de procedimentos simples os que poupam tempo e recursos às organizações). “A par deste regulamento, o CNCS produzirá, actualizará e publicará novos instrumentos de apoio e instruções técnicas previstas neste regime jurídicos da cibersegurança”. Desde logo, e a primeira que será publicada será uma instrução técnica dedicada ao tema da divulgação coordenada de responsabilidades.
Lino Santos apelou à cooperação entre o CNCS. “O que eu estou aqui a fazer é um apelo a que trabalhem connosco no desenvolvimento destes instrumentos. Queremos trabalhar convosco, queremos desenvolver estes instrumentos convosco. O CNCS é, por isso, um regulador parceiro, pelo menos tenta de ser um regulador parceiro e continuará a caminhar em proximidade com as entidades, partilhando as boas práticas e lições aprendidas, assim como escutando as organizações nas suas dificuldades e conquistas”.
Este caminho não começou com a publicação do regime jurídico da cibersegurança, “é algo que vimos a fazer desde a formação do CNCS”. O coordenador destacou o papel de supervisão e fiscalização do CNCS. “Sem perder o foco no rigor e a exigência de um ciberespaço seguro, seremos pedagógicos e proporcionais na acção, pois acreditamos que é na aprendizagem e na melhoria de processos que podemos assegurar os objectivos por todos”.
Cerca de 1400 participantes presentes ao longo dos 3 três dias;
- 108 oradores;
- 37 keynotes;
- 14 painéis;
- 27 workshops;
- 9 apresentações no âmbito da call for presentations, selecionadas por CNCS, AP2SI e OPOSEC;
- Reuniões paralelas com diferentes comunidades setoriais;
- 18 startups portuguesas de cibersegurança no espaço C-DAYS Start Up Village, selecionadas com o
apoio da incubadora The Rock; - 20 entidades que prestam serviços de cibersegurança no Espaço de Expositores, selecionadas pelo
CNCS e pelo IAPMEI.