A Security Magazine desenvolveu ao longo dos últimos meses a primeira edição do Barómetro sobre Cibersegurança em Portugal. No actual cenário de transformação digital acelerada, a cibersegurança deixou de ser uma preocupação meramente técnica para se tornar um pilar central da resiliência traça um diagnóstico sobre a maturidade, estratégias e desafios enfrentados pelas empresas no contexto nacional.
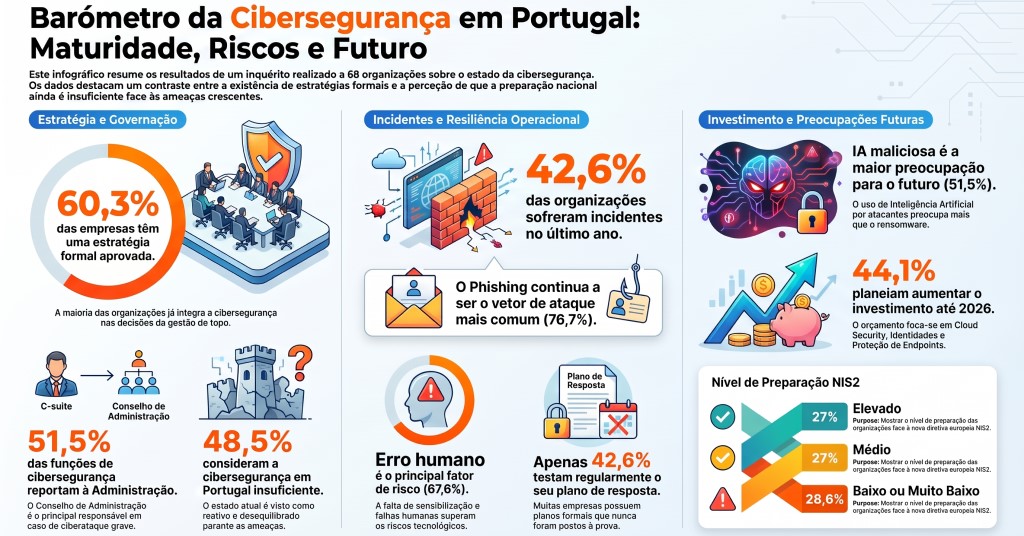
A maioria dos profissionais participantes do barómetro destacam que as suas organizações (60,3%) já possuem uma estratégia formal de cibersegurança definida e aprovada pela gestão de topo, enquanto 22,1% a têm em fase de desenvolvimento. No que toca à responsabilidade em caso de um ataque grave, a Administração/Conselho de Administração é vista como a principal responsável (51,5%), seguida pela Direcção de IT (41,2%) e pelo CISO/Segurança (36,8%). É importante notar que 8,8% dos inquiridos admitem que não é claro quem assumiria essa responsabilidade.
Estrutura e Responsabilidade
Responsável Dedicado: A maioria das organizações (69,1%) dispõe de responsável dedicado pela cibersegurança. No entanto, ainda existe uma parcela considerável (29,4%) que não possui esta função definida.
Linhas de Reporte: A função de cibersegurança reporta maioritariamente à Administração/Conselho de Administração (51,5%) ou à Direcção de IT (44,1%).
Integração no Negócio
A cibersegurança é percepcionada na prática como uma prioridade estratégica por 52,9% dos participantes. No entanto, ainda existem organizações onde é vista apenas como um custo necessário (14,7%) ou como uma prioridade do departamento de IT (14,7%). Relativamente ao tratamento do tema como um risco de negócio ao nível da administração:
– 38,2% afirmam que é “Sempre” tratado desta forma
– 27,9% indicam que é “Frequentemente”
Uma parcela considerável (cerca de 32,4%) refere que isto ocorre apenas ocasionalmente ou raramente.
Percepção de Maturidade
A autoavaliação do nível global de maturidade em cibersegurança apresenta resultados distribuídos, demonstrando que ainda há margem para evolução: Elevado: 32,4%, Médio: 27,9%; Baixo: 20,6%. Os extremos (Muito elevado e Muito baixo) representam 10,3% e 8,8%, respectivamente.
Ocorrência e Tipos de Incidentes
A incidência de ataques de cibersegurança está dividida de forma exata: 42,6% das organizações confirmam ter sofrido incidentes nos últimos 12 meses, enquanto outros 42,6% afirmam que não. Entre os incidentes registados, o Phishing é, de longe, o mais comum, afectando 76,7% das entidades que reportaram ataques. Outras ameaças relevantes incluem o Ransomware (18,6%), o roubo de credenciais (16,3%) e a fuga de dados (16,3%). Curiosamente, não foram registados incidentes de DDoS nas respostas analisadas.
Impacto dos Incidentes
Apesar da frequência dos ataques, 70% reportou que o impacto do seu incidente mais relevante não foi significativo. Nos casos em que houve consequências reais, o impacto foi maioritariamente: Operacional: 18%;Financeiro: 12%; Reputacional: 10%; Legal / Regulatório: 4%.
Riscos na Cadeia de Abastecimento
Existe uma percepção clara de vulnerabilidade em relação a terceiros. Apenas 32,4% dos inquiridos acreditam que um incidente num fornecedor crítico não pararia a sua organização. Em contraste, 26,5% afirmam categoricamente que o negócio pararia e 41,2% admitem que é uma possibilidade. Isto significa que para mais de dois terços, a resiliência depende fortemente da segurança dos seus parceiros.
Capacidade de Detecção e Monitorização
Rapidez na Detecção: A maioria das organizações (55,9%) afirma conseguir detectar um incidente de segurança em menos de 24 horas. Contudo, uma parcela significativa (16,2%) admite que a detecção ocorre apenas após um impacto visível.
Infraestrutura de Segurança (SOC): Cerca de 30,9% das organizações não dispõem de qualquer tipo de SOC (Security Operations Center). Entre as que possuem, 26,5% optam por um modelo interno, 23,5% por um modelo híbrido e 14,7% recorrem a serviços externos (MDR/XDR/MSSP).
Preparação e Resposta a Incidentes
Planos de Resposta: Menos de metade das entidades (42,6%) possui um plano formal de resposta a incidentes que é testado regularmente. Quase 30% têm um plano que nunca foi testado e 22,1% admitem não ter plano.
Transparência e Comunicação: Existe uma forte relutância na comunicação pública de incidentes graves. A maioria (55,9%) afirma que apenas comunicaria se fosse legalmente obrigada a fazê-lo, enquanto apenas 35,3% o fariam voluntariamente.
Resiliência face ao Ransomware
Quanto à capacidade de manter a operação após um ataque de ransomware significativo, as opiniões dividem-se: 47,1% acreditam que conseguiriam manter-se operacionais, mas uma fatia considerável de 38,2% considera essa continuidade apenas como uma possibilidade (“Talvez”). Cerca de 10,3% acreditam que provavelmente não sobreviveriam operacionalmente ao ataque.
Formação e Sensibilização
Regularidade da Formação: Menos de metade das organizações (45,6%) ministra formação em cibersegurança de forma regular e obrigatória. Por outro lado, 20,6% não oferecem qualquer formação e 14,7% limitam-na apenas às equipas técnicas.
Factores de Risco Humano: O erro humano é apontado como o principal factor de risco por 67,6% dos inquiridos, seguido de perto pela falta de sensibilização (51,5%). A falta de recursos especializados (39,7%) e de políticas claras (29,4%) também são preocupações relevantes.
Principais Desafios Culturais
Os dados sugerem que, embora a estrutura de responsabilidade esteja a ser formalizada, a cultura de segurança ainda enfrenta desafios significativos. O uso de dispositivos pessoais (26,5%) e a dificuldade em compreender as ameaças são pontos de vulnerabilidade que se somam à necessidade de uma formação mais abrangente e menos episódica.
Adopção de Inteligência Artificial
A utilização de IA na cibersegurança ainda está numa fase de transição:
– 25% das organizações já utilizam IA.
– 32,3% estão em fase de teste (piloto) ou têm a sua implementação planeada. No entanto, a maior fatia (39,7%) ainda não utiliza esta tecnologia na sua estratégia de segurança.
Impacto da Regulamentação (Directiva NIS2)
Abrangência: 55,9% dos profissionais confirma que a sua organização está abrangida pela nova directiva NIS2, enquanto 36,8% indicam que não. Nível de Preparação: Existe um cenário dividido quanto à prontidão para cumprir requisitos da NIS2. Embora 27% considerem ter um nível elevado de preparação e 27% um nível médio, apenas 9,5% afirmam já estar em conformidade. Cerca de 28,6% admitem ter uma preparação baixa ou muito baixa.
Preocupações Futuras e Estado da Cibersegurança
Maiores Ameaças para os Próximos 12 Meses: O uso malicioso de Inteligência Artificial surge como a principal preocupação (51,5%), ultrapassando ligeiramente a fuga de dados (50%). O ransomware (41,2%) e os ataques à cadeia de abastecimento (38,2%) continuam a ser riscos críticos no radar das empresas.
Panorama em Portugal: A perceção sobre o estado da cibersegurança no país é predominantemente crítica. Quase metade (48,5%) dos inquiridos considera-o insuficiente face às ameaças. Além disso, é descrito como sendo maioritariamente reactivo (39,7%) e desigual entre os diferentes sectores (36,8%). Apenas 4,4% consideram que o estado actual é adequado ao contexto.
Papel Estratégico dos Profissionais
Tomada de Decisão: Cerca de 30,9% dos respondentes participam diretamente na definição da estratégia e na tomada de decisão final da organização. Outros 19,1% contribuem com recomendações técnicas, enquanto 17,6% têm um papel apenas consultivo ou de apoio.
Orçamento e Investimento
Histórico Recente: No último ano, o cenário de investimento foi misto. Enquanto 30,3% das organizações aumentaram o seu orçamento, uma fatia quase igual (28,8%) admitiu não possuir um orçamento dedicado para cibersegurança.
O optimismo em relação ao investimento futuro é evidente, com 44,1% das entidades a preverem um aumento no investimento e outros 44,1% a planearem mantê-lo.
Áreas Prioritárias de Investimento
As organizações estão a direccionar os recursos para diversas frentes, com destaque para: Compliance e Regulamentação (18,8%): É a área com maior intenção de investimento.
Detecção e Resposta (17,2%): Focada em soluções como SOC, MDR e XDR.
Formação (15,6%): Reflectindo a preocupação com o factor humano mencionada anteriormente. Outras áreas relevantes incluem segurança na nuvem (12,5%) e gestão de identidades e acessos (12,5%).
Dados recolhidos, através de formulário online, dirigido a profissionais de segurança, entre Janeiro e Junho de 2026. A amostra é composta por 136 respostas provenientes de profissionais de entidades de grande e média dimensão. As grandes empresas representam 35,3% do total, seguidas pelas médias (30,9%) e pela Administração Pública (20,6%). 42,6% das organizações possuem mais de 500 colaboradores. As organizações pertencem a uma grande diversidade de áreas, com maior incidência no sector da Tecnologia (14,7%), seguido pela Indústria/Produção (10,3%) e Retalho (10,3%). 55,9% destas entidades operam sistemas industriais ou de tecnologia operacional (OT), o que expande o perímetro de segurança para além do IT tradicional. O perfil financeiro dos participantes revela organizações com um volume de negócios robusto. 62,6% facturam mais de 10 milhões de euros anuais, estando este valor dividido de forma igual (31,3% cada) entre as que facturam entre 10M€ e 50M€ e as que ultrapassam os 50M€.