
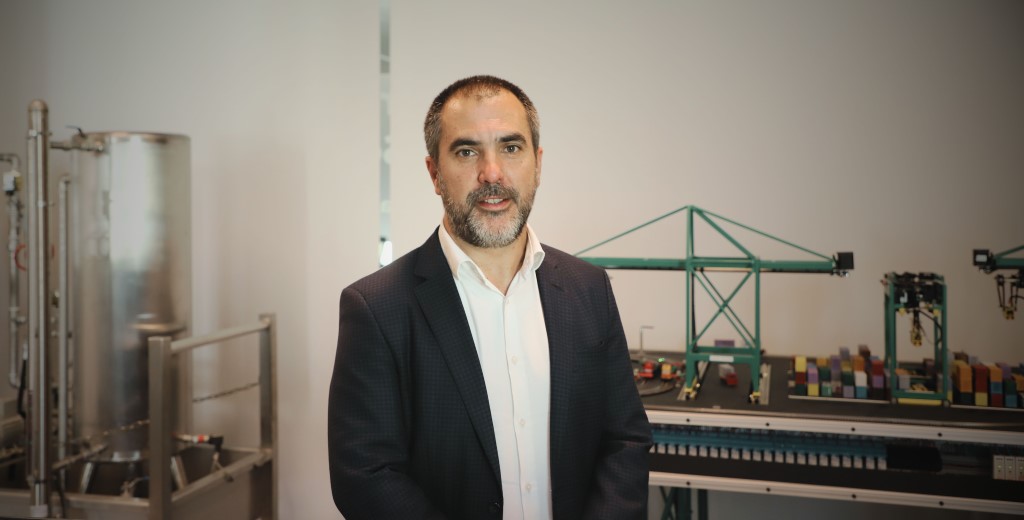
Num contexto de transformação acelerada dos portos e da logística, o porto de Sines assume-se como uma infra-estrutura estratégica para Portugal. Com quase cinco décadas de existência, o porto de Sines conta com um modelo de gestão landlord port, ou seja, a Administração do Porto de Sines (APS) mantém responsabilidade pela propriedade e infra-estrutura global, mas cede a operação dos terminais aos concessionários privados. Face aos desafios actuais e à crescente sofisticação das cadeias logísticas, os riscos associados a este tipo de infra-estruturas têm crescido. A Security Magazine falou com Cláudio Pinto, actual director de inovação e sistemas de informação da APS, sobre os desafios de segurança, o papel da inovação e o novo projecto do Port Cyber Arena.
Security Magazine – Como foi o seu percurso profissional até chegar às suas actuais funções da APS?
Cláudio Pinto – Formei-me em Engenharia de Automação e Controlo de Sistemas e comecei a trabalhar no departamento responsável pela instrumentação, automação e controlo de sistemas da APS há 28 anos. Na altura, ainda operávamos o Terminal de Granéis Líquidos, – o primeiro terminal que deu origem ao Porto de Sines.
Posteriormente, com o início das obras de expansão do porto, no início dos anos 2000, passei a integrar o grupo de trabalho responsável por acompanhar e gerir os projectos de expansão do porto. Nessa altura, houve um grande volume de obras e investimentos por parte das entidades privadas e pela Autoridade Portuária, relacionado, nomeadamente, com a construção do novo terminal de gás natural e do terminal de contentores (Terminal XXI). Na prática, tivemos de realizar investimentos ao nível da acessibilidade e obras de protecção marítima, acessibilidades ferroviárias e rodoviárias e, em simultâneo, acompanhar e gerir os outros projectos em curso da responsabilidade directa dos concessionários. Falamos de muitos milhares de pessoas e dezenas de projectos em simultâneo.
Em 2003 mudei novamente de funções, tendo passado para a área de sistemas de informação, com responsabilidade inicial pela implementação do projecto SAP, o qual entrou em funcionamento em Janeiro de 2004.
Já passou algum tempo…
É verdade, tanto que neste momento já estamos numa fase de upgrade desse sistema.
28 anos depois, muita coisa mudou?
Sim, bastante. O porto tem hoje 47 anos e está substancialmente diferente. É com muito orgulho que assisti a muito daquilo que é a sua vida e crescimento.
Depois desses anos de forte expansão, esteve envolvido no desenvolvimento do projecto da Janela Única Portuária (JUP) e, posteriormente, a Janela Única Logística (JUL)?
Sim, exactamente. Na altura (2004), o primeiro projecto do porto de Sines (projecto PCOM – Plataforma Comum Portuária) foi feito em conjunto com os portos de Lisboa e Leixões, – cada um com competências distintas. O porto de Sines tinha mais competências na área de gestão do processo de navio e os portos de Lisboa e Leixões tinham mais competências na área da movimentação de cargas.
O nosso objectivo passava por criar um sistema comum que trouxesse vantagens aos três portos, bem como em termos de optimização de recursos necessários ao desenvolvimento e operação deste sistema. Este processo culminou com a entrada em funcionamento da JUP no porto de Sines, em Janeiro de 2008. Mais recentemente, depois do desenvolvimento da primeira abordagem ao conceito de JUL no porto de Sines, estive envolvido, na qualidade de gestor do projecto, no desenvolvimento e implementação da JUL ao nível nacional, a qual está em funcionamento em Sines desde Outubro de 2021.
Pelo caminho, voltei a estudar e a especializar-me mais na área de gestão e desenvolvimento de sistemas de informação, focado na actividade dos portos. Neste momento, sou director de inovação e sistemas de informação, cargo que desempenho há três anos.
Paralelamente a todos estes avanços e desenvolvimentos, surgiram novos desafios em termos de segurança, nomeadamente a questão da cibersegurança, não é?
Sim, principalmente no domínio do OT, na qual temos actualmente uma grande preocupação, contrastando bem com o que se vivia há 28 anos.
Como é que as áreas de inovação e sistemas de informação coabitam?
Diria que são área sinérgicas e complementares. Na realidade, muitas das coisas que se fazem em termos de inovação têm a sua expressão na área de sistemas de informação. Por isso, considero que são funções que se complementam.
Dizem muitas vezes que o IT atrapalha a inovação.
Sim, e vice-versa. Existem, obviamente, desafios. Quem trabalha em sistema de informação tem uma preocupação e atitude mais conservadoras. Isto não é uma crítica, mas é porque tem de ser assim. Quem trabalha com novas ideias, cujo ciclo de vida é muito curto, tem de rapidamente fazer coisas e falhar, ou seja, é uma área onde não pode existir o medo de falhar e corrigir o que for necessário. Quem tem a responsabilidade de pegar numa inovação com maturidade e colocá-la em operação real tem as preocupações de segurança, resiliência e sustentabilidade. É nesse processo que as duas áreas se complementam.
Mas cada área tem prioridades diferentes?
Sim, as preocupações estão numa ordem de prioridade diferente e implicam uma gestão eficiente das mesmas. A melhor resposta passa por termos a melhor estratégia e um alinhamento das duas funções com aquilo que são os objectivos da empresa.
Como caracteriza o departamento que lidera?
Somos uma equipa relativamente pequena composta por 16 elementos. Externamente, não há muito a percepção do que é a realidade portuária, quer numa autoridade portuária, quer num operador de terminal. São actividades cada vez mais dependentes das tecnologias, digitalizadas e com sistemas muito heterogéneos, ou seja, temos de dar resposta tanto a sistemas corporativos, como a sistemas mais sofisticados, de automação, controlo de tráfego, comunicações, comunicações rádio ou à JUL. Há uma panóplia de responsabilidades que temos de assegurar diariamente.
E como está organizado?
Temos uma equipa dedicada ao suporte, evolução e manutenção da JUL, um dos principais sistemas do porto e um sistema core de suporte à nossa comunidade portuária constituída por operadores de terminais, autoridades, transitários, despachantes, transportadores rodoviários e ferroviários, operadores logísticos, amarração, segurança, entre outros, num universo superior a 5000 utilizadores.
Temos ainda outra equipa dedicada à administração de sistemas, gestão de redes e comunicações. Além disso, estamos a alocar o máximo de tempo possível à cibersegurança. Não conseguimos ainda ter um grupo 100% dedicado a esta área, mas temos trabalhado para nos dedicarmos cada vez mais, e estamos a conseguir fazê-lo.
Considera que este é um tema premente?
Sim, até porque estamos cada vez mais expostos, os ataques são mais complexos e em maior número e, por isso, temos de apostar nessa área.
Em que pilares assenta a vossa estratégia de cibersegurança?
Assenta em seis pilares fundamentais – a visão e definição de objectivos estratégicos, assim como a identificação dos activos críticos que necessitam ser protegidos em função da sua criticidade para a continuidade e desenvolvimento de negócio; a capacidade tecnológica para a qual contamos com um plano de investimento contínuo de melhoria dos controlos técnicos que podemos adoptar para nos protegermos, detectarmos e respondermos melhor às ameaças; a capacitação onde se enquadra, por exemplo, o desenvolvimento da Port Cyber Arena; a avaliação continua do contexto de ameaças e vulnerabilidades; a governação através da definição de papéis, desde a administração até ao nível mais técnico, sendo que estamos continuamente a rever e optimizar tudo o que compõe a governação da segurança da informação e sistemas de informação; e, por fim, o compliance com a regulamentação nacional e europeia, nomeadamente a NIS2. No ano passado, alargámos o âmbito da certificação ISO 27001 de forma a estarmos melhor alinhados com os objectivos da empresa.
Que ciberameaças afectam os portos a nível global?
Da lista de ameaças, as que mais me preocupam são o ransomware, engenharia social e roubo de dados. Segundo a ENISA, são os principais incidentes públicos no sector dos transportes. Muitos dos incidentes que têm ocorrido estão relacionados com estas três ameaças ou com a combinação de várias.
E a questão ao nível da segurança do OT também o preocupa?
Sim, também. Cada vez mais os ataques são direccionados a esse âmbito. Por isso, tivemos a preocupação de colocar os dois mundos – IT e OT – na nossa Port Cyber Arena. As duas áreas convivem simultaneamente e os vectores de ataque podem surgir de ambos os lados. Cada vez mais, as coisas estão interligadas nos dois domínios e, além disso, os portos estão cada vez mais ligados a entidades externas, sendo a JUL um bom exemplo disso. Portanto, temos uma superfície de ataque grande, onde existem muitos e diferentes activos críticos, o que é uma preocupação.
Além disso, o facto de um porto ser uma infra-estrutura crítica, os impactos da sua interrupção e o seu grau de exposição são enormes.
Sim, exactamente. Estamos permanentemente expostos a situações de dirupções nas cadeias de abastecimento, danos sérios em equipamentos, bens e pessoas, tráfico organizado de redes internacionais e o roubo de dados sensíveis ou pessoais.
A APS integra a agenda NEXUS. Que projecto é este?
Trata-se de um projecto que nasceu para concretizarmos o programa da transformação digital e inovação do nosso Plano Estratégico para o horizonte 2020-2030. As suas orientações estratégicas foram definidas no final de 2020, sendo que, no início de 2021, definimos como concretizar e implementar essas orientações.
Pretendíamos que este programa estivesse alinhado com essas orientações, o que contemplava o desenvolvimento de um conjunto de iniciativas em parceria com os stakeholders e a implementação de um conceito de inovação aberta na comunidade.
A concretização deste programa decorre do PRR, quando em Junho de 2021 foram publicados os avisos destinados às agendas mobilizadoras de inovação empresarial. Concorremos com o projecto, juntamente com os nossos parceiros.
Passámos as diferentes fases, desde a manifestação de interesse, passando pelo concurso de ideias e apresentação de uma proposta final. Em Fevereiro 2023 assinámos o contracto de financiamento com o IAPMEI, entidade que gere este programa.
Na prática, somos um consórcio de 35 entidades – universidades, centros de investigação e desenvolvimento nacionais e empresas tecnológicas nacionais. A Agenda NEXUS prevê o desenvolvimento de produtos e serviços inovadores para o sector de actividade – transportes, portos e logística – e conta com participação também dos representantes deste sector, no fundo os end-users.
Qual é o principal objectivo deste programa?
O objectivo final passa por desenvolver tecnologia que permita a descarbonização e transformação digital do sector e, também, exportar essa tecnologia para outros mercados. Temos dois objectivos principais na agenda – os produtos que nos comprometemos a desenvolver e a criação de capacidade colectiva de desenvolver tecnologia nacional e exportá-la.
Temos já muito bons exemplos de exportação de tecnologia nacional, como a JUP, mas até ao momento não existia algo sistematizado com um conjunto de objectivos comuns.
A nossa ambição é que, depois de terminar o contracto de financiamento, consigamos manter a colaboração para o futuro e integrar outros parceiros, aportando valor à nossa economia, ao Porto de Sines e à comunidade local, ao sector e ao país como um todo.
Iremos entregar os 28 produtos e serviços, os quais estão todos em fase avançada de desenvolvimento e muitos já em protótipo. Temos a expectativa de que no segundo semestre deste ano possamos começar a entregá-los gradualmente.
Também fazem a ponte a esse nível com outros portos internacionais?
O porto de Sines, além da Agenda Nexus, tem procurado integrar-se noutras redes internacionais, de forma a mitigar o gap existente em temos de investimento em inovação face a outros portos e regiões e também trazer valor e conhecimento para o nosso contexto. Dessa forma, temo-nos aproximado de outras realidades e conseguimos beber um pouco daquilo que se faz lá fora.
Essa aproximação também existe em termos de iniciativas no âmbito da cibersegurança?
Nesse âmbito, temos estreitado a nossa relação com Singapura, até porque temos aqui o principal Operador de Terminais de Contentores oriundo de Singapura – a PSA.
Nos últimos dois anos, temos tido uma forte aproximação ao MPA – Maritime and Port Authority of Singapore, que nos convidou a integrar a PACC-Net, um fórum de partilha de informação que conta com responsáveis pela segurança da informação e cibersegurança dos principais portos mundiais. Além disso, participamos anualmente nos table-top exercises no âmbito da Singapore Maritime Week, tendo tido oportunidade de visitar uma instalação similar à nossa Port Cyber Arena – um projecto que conta com uma parceria com a uma Universidade de Singapura responsável pelo desenvolvimento de modelos físicos que, embora de outra escala, compreende o mesmo princípio, ou seja, ter modelos de infra-estruturas críticas que possam ser usados como test-bed ou contexto de formação. Esta participação também nos dá algum conforto por percebermos que estamos a fazer o que os melhores fazem, apesar de o nosso modelo ser mais focado nas operações.
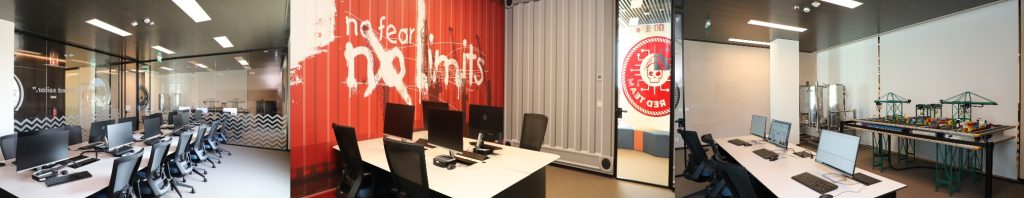
Dentro do programa Nexus, surgiu a Port Cyber Arena, recentemente inaugurada. Como define este projecto?
A Port Cyber Arena surgiu no âmbito da Agenda Nexus, é um centro pioneiro, sendo o primeiro em Portugal a adaptar conceitos avançados de cibersegurança ao sector dos transportes e da logística. Trata-se de um espaço que combina formação, treino especializado e simulações práticas visando reforçar a capacidade das empresas e instituições no combate a ameaças cibernéticas, um desafio crescente num sector essencial para assegurar a resiliência da cadeia de abastecimento.
Este centro já se encontra totalmente operacional?
Sim, está operacional. Estamos numa fase inicial de arranque. Temos o nosso plano de operação e negócio de médio longo prazo concluído. Temos objectivos anuais definidos, assim como as formações que podemos realizar. Estamos agora num processo de certificação ao nível da DGERT.
Já realizámos o primeiro workshop no dia 20 de Maio e pretendemos continuar a fazer mais sessões idênticas, para as quais convidamos toda a nossa comunidade portuária, indústria local, associações do sector, portos nacionais e autoridades. A primeira sessão foi muito interactiva e foi motivante perceber a adesão e entusiasmo dos participantes.
No final de Junho teremos a primeira formação direccionada para a resposta a incidentes a nível do IT, a qual terá um conteúdo teórico, exercícios e um dia de simulação na arena com o porto virtual, numa experiência imersiva.
E em relação aos formadores, o que pode adiantar?
A pool de formadores será constituída por uma equipa híbrida composta por elementos da APS, Instituto Politécnico de Setúbal e do nosso parceiro tecnológico. Temos capacidade para garantir formações e a sua qualidade.
As formações já estão definidas?
Temos muita flexibilidade nos conteúdos e recursos de forma a ajustarmo-nos aos participantes e aos seus perfis. Podemos disponibilizar formação desde o C-Level até formação mais técnica, nomeadamente sensibilização, resposta a incidentes, análise forense, desenvolvimento de código seguro, entre outros. Contamos também com o programa Zero to Hero, onde começamos com o desenvolvimento das skills mais básicas até às competências mais avançadas.
Podemos ajustar os programas aos objectivos do grupo e realizar diferentes formações. Além disso, podemos utilizar estas instalações para testar os procedimentos de cada organização e colocar os formandos à prova.
Nas formações que envolvem simulação, podemos traçar um cenário de ataque e a sua complexidade, o que poderá ser ajustado mediante o grupo em tempo real. Toda a formação fica registada, ao nível do que foi feito e das respostas dadas, o que permitirá aos formandos melhorarem posteriormente.
Poderá ser também uma forma de capacitarem os vossos colaboradores e identificarem novos perfis?
Uma das coisas que queremos tirar deste centro é formar a nossa equipa e depois oferecer este espaço ao resto da comunidade nacional e internacional.
Temos outros objectivos para o futuro, nomeadamente evoluir para outro tipo de serviços, como por exemplo apostar no desenvolvimento e inovação na área da cibersegurança; trabalhar com universidades e parceiros e lançar novos modelos de outros activos críticos.
Uma das preocupações que temos reside na segurança da cadeia de abastecimento. Este espaço pode servir para responder a essa responsabilidade que temos e ser usado por nós ou por quem nos presta serviços e faz parte da cadeia de valor, de forma a aumentar os seus níveis de resposta a incidentes.
Que desafios surgiram com a nova NIS2?
A segurança da informação e cibersegurança sempre foram áreas críticas e sempre estiveram no topo das prioridades da APS, desde que começou a existir uma área de sistemas da informação. Naturalmente que, no início a nossa acção, era uma área mais focada em controlos técnicos, como o controlo de perímetro. Com a evolução da nossa maturidade de risco e do contexto nesta área, as prioridades e iniciativas foram diversificadas. Este sempre foi um tema tratado com muito cuidado tanto pelas áreas técnicas como pelo Conselho de Administração.
Fizemos o nosso caminho, em 2012, com a certificação 27001 e a revisão do âmbito e recertificação em 2024, já com a nova versão da norma. Essa aposta dá-nos um conforto relativamente à NIS e à NIS2 pois já temos muita coisa tratada, nomeadamente, no que toca à análise e gestão de risco, controlo técnicos, as quais já estão feitas e necessitam apenas de ser melhoradas.
Neste momento, o que nos traz maior preocupação é a gestão da segurança da cadeia de abastecimento. Quando tivermos projectos para realizar e seleccionar fornecedores, tecnologias e sistemas temos de perceber como devemos actuar, quais serão os limites e o que implica na prática. Não obstante, esta era uma preocupação que já tínhamos anteriormente, até porque antes da NIS2 já introduzíamos nos cadernos de encargos requisitos para os prestadores incluírem nas suas propostas. No entanto, agora é algo mandatório.
Como vê o futuro da APS?
Vejo um porto a continuar a apostar na área da cibersegurança e segurança da informação, – essa aposta é uma obrigação. É um sector em franca aceleração da sua transformação digital e tem de, necessariamente, continuar a investir nesta área, nomeadamente ao nível dos controlos técnicos e governação.
Gostaria de ver o porto desenvolver projectos de inovação focados na cibersegurança e no sector e a trabalhar com a sua comunidade portuária em algumas medidas de mitigação de risco. O porto de Los Angeles é um bom exemplo que gostaria de salientar – conseguiu construir um SOC – Security Operations Center partilhado com a sua comunidade portuária. Este é um bom exemplo que gostaria de ver replicado em Sines. Se conseguirmos trabalhar numa perspectiva colaborativa e desenvolver, à nossa dimensão, este tipo de serviços seria uma mais-valia para todo o sector e uma forma de gerirmos melhor os recursos disponíveis. Espero também continuar a ver o porto a cooperar com outros portos de referência pois só assim conseguimos partilhar informação e prosseguir com o nosso crescimento.
Subscreva a nossa newsletter e receba a edição especial com fotos e mais detalhes.